



Første blikk på revisjonsstandarden for SMB
Det er nå foreslått en enkelt revisjonsstandard som dekker revisjonen av en SMB-kunde fra A til Å. Tanken bak er å lage en mindre kompleks revisjonsstandard for å dekke de mindre komplekse enhetene, og de er det mange av i Norge. Revisorforeningen forbereder et høringssvar og vi trenger dine innspill i dette arbeidet.
Én standard erstatter alle andre
Ved å bruke denne standarden skal du ikke bruke noen av de eksisterende ISAene. Finnes det problemstillinger som du ikke kan løse etter den nye standarden, eller om standarden ikke er passende av andre grunner, må du revidere enheten etter de eksisterende ISAene. Det vil nok sjeldent skje for selskaper i det norske SMB-markedet.
Det er ingen terskelverdier som avgrenser bruken av standarden. Det vil si at den i utgangspunktet også kan brukes på et selskap med svært høy omsetning eller har store balanseverdier, forutsatt at det er «mindre komplekst». -Vurderingen av om selskapet er mind-re komplekst avgjøres av revisors skjønn, men standarden har angitt noen kriterier.
Mer målrettet
Selve standarden er i stor grad bygd rundt bruk av profesjonelt skjønn og profesjonell skepsis. Det vil si at den skal være mer prinsippbasert enn detaljreglene du finner i eksisterende ISAer. Tanken er ikke at det skal gjøres mindre eller dårligere revisjon, men tvert imot at revisjonen er mer målrettet mot det som er viktig for de mindre komplekse enhetene.
Hvilke kunder kan du revidere etter ny standard?
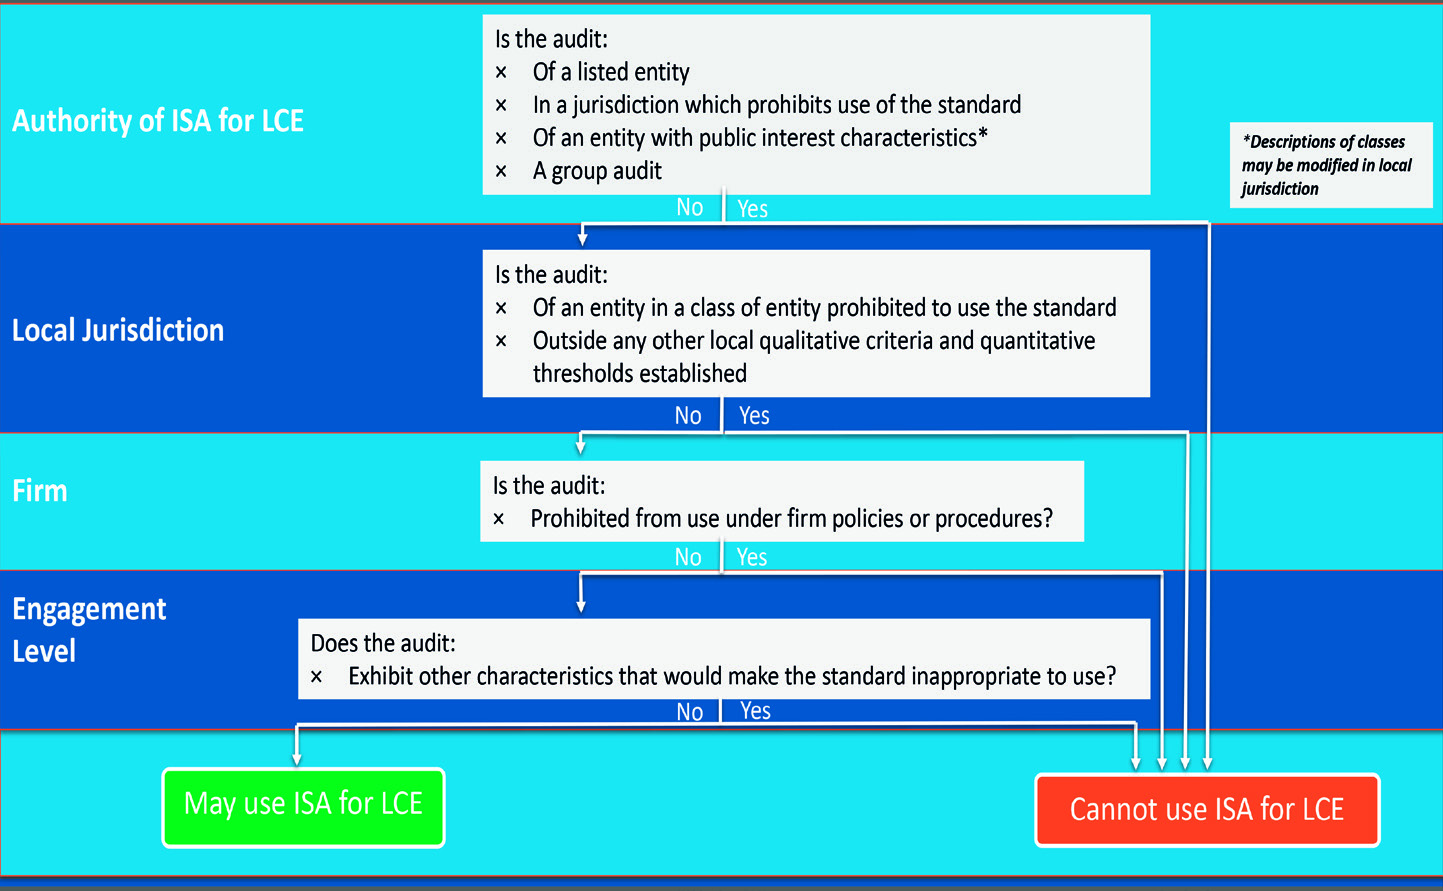
Revisjonsstandarden vil kunne benyttes på de aller fleste av dine kunder, men den kan ikke brukes på foretak av allmenn interesse og konsernregnskaper. Ved høringen er det laget et skjema for veiledning om når standarden kan benyttes:
Følger du denne veiledningen, ser du at revisjonsstandarden vil kunne benyttes på de aller fleste av dine kunder. Det kan hevdes at det er en svakhet at den ikke dekker konsernregnskaper og det er ønsket konkrete innspill om den bør gjøre det og eventuelt hva som kan endres for at den skal dekke konsernregnskaper. Her ønsker vi også innspill fra dere.
Det siste spørsmålet er om enheten har noen kvalitative karakteristikker som gjør at standarden ikke passer. Under delen om ISAens autoritet punkt A8 flg. er det gitt anvisning på hvordan dette skal vurderes. Vurderingen er først og fremst om noen del av enheten kan sies å være kompleks. Det kan for eksempel være at:
det finnes spesielle forhold rundt eierskap og styring
enheten er regulert på et eller annet vis eller er under tilsyn
enheten gjennomfører komplekse transaksjoner
det må gjøres komplekse vurderinger av regnskapsposter
virksomheten har et komplekst IT-miljø.
Det er også understreket at det skal gjøres en samlet vurdering. Kommer revisor frem til at det finnes «komplekse transaksjoner» i en enhet, vil ikke det alene nødvendigvis ekskludere bruk av standarden. Her trenger vi også innspill fra dere.
Standardens oppbygning
Konseptuelt er standarden bygd opp etter revisjonsprosessens ni deler. Den -starter med de fundamentale prinsippene som ligger til grunn og avslutter med revisjonsberetningen.
Hver del har samme struktur. Strukturen starter med en innføring, formål, krav, spesifikke krav til kommunikasjon og til sist dokumentasjon.
Del 1 Fundamentale konsepter, generelle prinsipper og overordnede krav
Denne delen fastsetter de fundamentale konseptene, generelle prinsipper og overordnede krav som anvendes gjennom hele revisjonsprosessen. Her behandles forhold som profesjonelt skjønn, profesjonell skepsis, etiske krav, kvalitetskontroll på firmanivå, håndtering av risiko for misligheter og krav til kommunikasjon med de som har ansvar for styring og kontroll.
Del 2 Revisjonsbevis og dokumentasjon
Her fremkommer generelle krav til det å innhente tilstrekkelige og hensiktsmessige revisjonsbevis.
Del 3 Kvalitetskontroll i revisjonsoppdraget
Her fastsettes revisors og oppdragsansvarlig revisors forpliktelser og ansvar for kvalitetskontroll i revisjonsoppdraget når man reviderer en mindre kompleks enhet, denne delen bygger på ISA 220.
Del 4 Aksept og fortsettelses-vurdering av revisjonsoppdrag
Inngåelse av avtale om vilkårene for revisjonsoppdraget, revisors vurdering av om forhåndsbetingelsene for en revisjon er til stede og vurderingen av om denne revisjonsstandarden kan benyttes, er dekket i denne delen.
Del 5 Planlegging
Ansvaret for planleggingen av revisjonen, diskusjon i revisjonsteamet, konseptet vesentlighet, dekkes i denne delen.
Del 6 Identifisering og vurdering av risiko
I denne delen finnes kravene til forståelsen av enheten og dens miljø, rammeverket for finansiell rapportering, enhetens internkontrollsystem, identifisering av risiko for vesentlig feil og å anslå iboende og kontrollrisiko, alt bygger på ISA 315.
Del 7 Håndtering av anslått risiko
Her finner du kravene til design og implementering av hvordan risikoer for vesentlige feil skal håndteres på påstands- eller regnskapsnivå, herunder substanshandlinger og test av internkontroll. Del 7 dekker også kravene for spesifikke handlinger knyttet til forskjellige temaer innenfor en revisjon.
Del 8 Konklusjon
Nest siste del omhandler vurdering av feil, revisors konklusjoner, vurderinger (inkludert fortsatt drift, hendelser etter balansedagen og analytiske handlinger) og innhenting av skriftlig erklæring fra ledelsen. Delen dekker også oppdragsansvarlig revisors konklusjon rundt kvalitetsstyring.
Del 9 Konklusjon og rapportering
Konklusjon og rapportering er den siste delen av standarden, her er også kravene til innhold i beretningen, øvrig informasjon og sammenlignbar informasjon.
Oppsummering
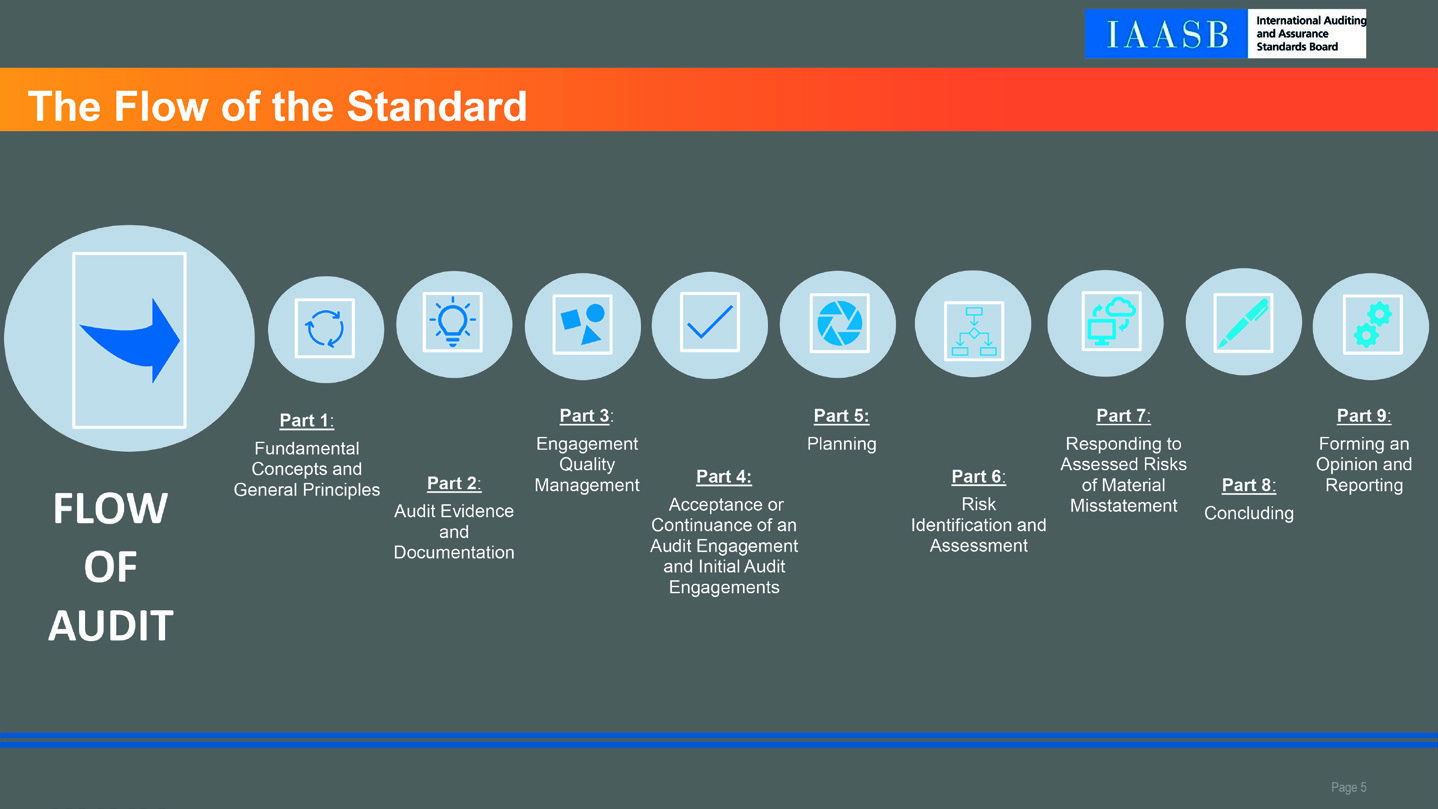
Du vil altså kjenne igjen hele revisjonsprosessen, bygd opp fra start til slutt. I tillegg er den i stor grad forenklet fra eksisterende ISAer. Det kan være rom for ytterligere -forenklinger, og da hører vi også gjerne fra deg som medlem i Revisorforeningen.


