Rammeverk for IT-styring i ny utgave
Control Objectives for Information and related Technology (COBIT®) er kommet i ny utgave. COBIT 4.0 har sterkere fokus på ledelsens styring og kontroll av IT, og hensyntar metoder vi kjenner fra balansert målstyring og benchmarking i form av modenhetsmodeller.
COBIT er et IT Governance-rammeverk som, oversatt til norsk, blir rammeverk for IT-styring (IT-styring ser ut til å etablere seg som den norske oversettelsen av uttrykket IT Governance). Ansvaret for styring og kontroll av IT plasseres hos toppledelsen og styret. Disse må sørge for god ledelse, organisasjonsmessige strukturer og prosesser slik at IT støtter opp under virksomhetens strategier og mål.
IT-styring balanserer virksomhetens krav til informasjon
COBIT presenterer god praksis for styring av IT på en strukturert måte gjennom inndeling i domener og prosesser. COBIT er utviklet av fagfolk fra ulike bransjer og ulike deler av verden, og representerer en konsensus hos ekspertene på området. COSO ERM, det helhetlige rammeverket for risikostyring, har vært en del av grunnlaget til COBIT 4.0. COBIT prøver således å være et helhetlig rammeverk for IT-styring. Andre standarder og rammeverk har vært en del av grunnlaget i utviklingen av COBIT, og rammeverket forsøker ikke å konkurrere, men å bygge et overbygg hvor andre standarder går mer i dybden på ulike områder (jf. NS 7799 og ITIL m.fl.).
COBIT kobler sammen forretningsmessig mål og krav i forhold til IT, og organiserer IT-aktiviteter i en generelt akseptert prosessmodell. Den synliggjør hvilke IT-ressurser som må være til stede for å sikre god styring og kontroll, i tråd med virksomhetens målsettinger. Dette gjøres gjennom definering av kontrollmålsettinger.
Gjennom en forretningsorientering i COBIT legges det til rette for å måle og sammenligne oppnåelsen av mål gjennom blant annet balansert målstyring.
Et prosessorientert rammeverk for styring av IT
COBITs prosessmodell deler IT inn i 34 prosesser fordelt på ansvarsområdene planlegging, implementering, drift og oppfølging. Disse ansvarsområdene oppfattes å dekke alt som må dekkes når det gjelder IT i en virksomhet, uavhengig av bransje. For å lykkes med prosessene må ressurser som applikasjoner, informasjon, infrastruktur og mennesker identifiseres i forhold til de forretningsmessige behov.
Oppsummert kan man si at for å sikre den informasjonen virksomheten trenger for å nå sine mål, må IT-ressurser styres og kontrolleres gjennom et sett av naturlig grupperte prosesser. Men hvordan styre og kontrollere virksomhetens IT slik at den får den informasjonen den trenger? Hvordan håndterer virksomheten risikoer og sikrer IT-ressursene den er så avhengig av? Hvordan sikrer virksomheten at IT støtter opp om virksomhetens strategier og mål?
Ledelsen trenger kontrollmålsettinger som definerer mål for implementering av policy, prosedyrer, rutiner og organisasjonsmessige strukturer som gir rimelig sikkerhet for at:
Virksomhetens målsettinger oppnås
Uønskede hendelser blir forhindret, oppdaget og korrigert
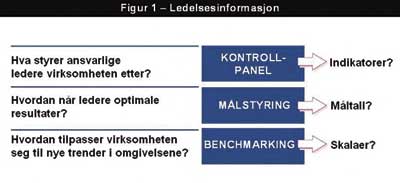
Ledelsen søker løpende god informasjon for å fatte vanskelige beslutninger om risikoer og kontroll på en best mulig måte. Dette krever kontinuerlig måling av hvor virksomheten er nå, og hva som kan forbedres. Dette gjøres ved hjelp av styringsverktøy. Figur 1 gir en introduksjon til hva COBIT 4.0 presenterer som styringsverktøy. Benchmarkingen (sammenligning med andre) er basert på Software Engineering Institutes Capability Maturity Model, mens målstyring er basert på Robert Kaplan og David Nortons Balanced Business Scorecard (balansert målstyring). Aktivitetsmål er basert på COBITs detaljerte kontrollmålsettinger.
En viktig del av implementeringen av god IT-styring er leveringsevnen til de ulike prosessene, og evalueringen av modenheten til disse. Etter å ha identifisert kritiske prosesser og kontroller vil modenhetsmodellen gi oss avviket mellom eksisterende og ønsket leveringsevne. Ledelsen vil dermed få svar på hva som må til for å nå ønsket nivå, og for å kunne implementere relevante handlingsplaner og tiltak.
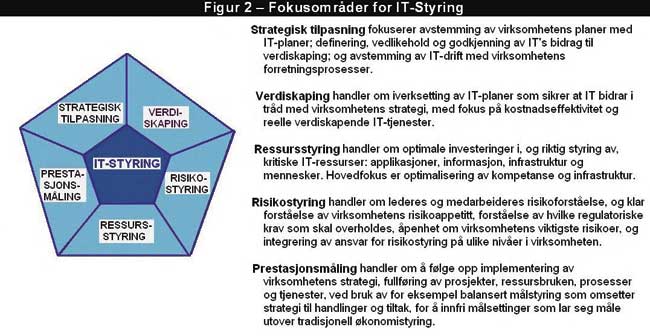
Gjennom COBIT får vi god IT-styring som sikrer at (jf. figur 2):
IT er tilpasset virksomheten
IT er en forretningsdriver og utnytter fordelene ved IT
IT-ressurser anvendes på en ansvarlig måte
IT-risikoer styres på en balansert måte
Måling av prestasjon er også en viktig del av god IT-styring. Gjennom COBIT implementerer og følger man opp målbare målsettinger for hva IT-prosessene skal levere (mål) og hvor godt IT-prosessene faktisk gjør det (leveringsevne og prestasjon). Undersøkelser viser at manglende identifisering og synliggjøring av IT-kostnader, verdier og risikoer er en av de viktige driverne for IT-styring. Synliggjøring oppnår man primært gjennom prestasjonsmålinger.
Figur 2 viser fokusområdene til IT-styring. COBIT"s prosessmodell er blitt avstemt mot disse fokusområdene for IT-styring, og bygger dermed bro mellom hva operasjonelle ledere trenger for å styre og hva toppledelsen trenger for å lede på et mer overordnet nivå.
COBIT-produkter
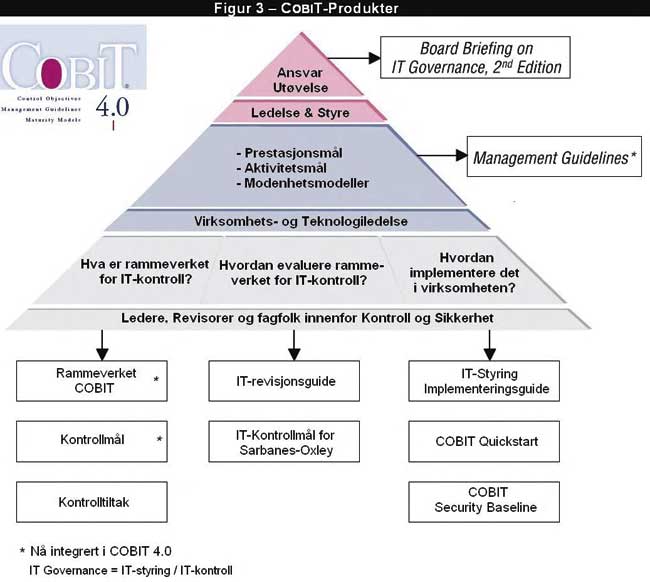
COBIT fokuserer på hva som kreves for å oppnå god styring og kontroll av IT, på et overordnet nivå, og er avstemt med mer detaljerte standarder og rammeverk. COBITs produktserie er organisert i tre nivåer, jf. figur 3, for å støtte:
Styret og toppledelsen
Forretnings- og IT-ledelsen
Fagfolk innenfor revisjon, sikkerhet og kontroll
De hvite boksene i figur 3 viser hvilke produkter som henvender seg til de ulike målgruppene for IT-styring. Merk at «IT-revisjonsguide» ikke foreligger før senere i 2006.
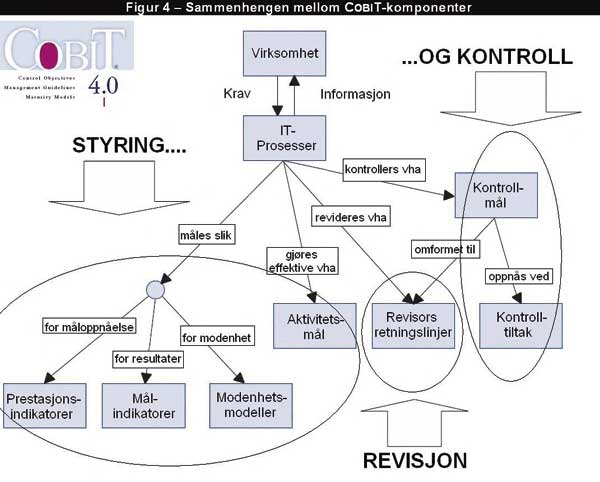
I figur 4 summeres opp rammeverket for IT-styring, og viser strukturen for hvordan COBIT styrer og kontrollerer IT. Virksomhetens krav til informasjon danner grunnlaget for IT-prosessene sammen med IT-ressursene, og kontrolleres ved hjelp av kontrollmål og kontrolltiltak. IT styres ved hjelp av aktivitetsmål, prestasjonsindikatorer, målindikatorer og modenhetsmodeller/-evalueringer. Revisor anvender revisors retningslinjer, som er utformet basert på kontrollmålene, i sin revisjon av IT.
Dette er ISACA
ISACA er en forening for fagfolk som jobber daglig med å vurdere og håndtere risikoer i og rundt informasjonssystemer. ISACA utvikler standarder, veiledninger og praktiske hjelpemidler for sine medlemmer og skaper et nettverk av fagfolk som medlemmer kan diskutere med. ISACA står bak sertifiseringene Certified Information Systems Auditor (CISA) og Certified Information Security Manager (CISM). ISACA* ISACA: Fra 2006 er ISACA gjort om til eget navn, og den opprinnelige forkortelsen blir ikke omtalt lenger globalt har rundt 50 000 medlemmer, hvorav ca. 270 i Norge. ISACAs medlemmer jobber innenfor revisjon (intern og ekstern revisjon), informasjonssikkerhet på både teknisk og ledelsesnivå i linjen, og som IT-ledere og IT-rådgivere.
I dag ser vi at de øvrige revisorforeninger begynner å få opp øynene for alle risikoene rundt IT. Alle de store foreningene som AICPA* AICPA: American Institute of Certified Public Accountants, The IIA, IFAC* IFAC: International Federation of Accountants, INTOSAI* INTOSAI: International Organisation of Supreme Audit Institutions utarbeider nå flere standarder og veiledninger rettet mot revisjon av informasjonssystemer (IT-revisjon). ISACAs standarder og veiledninger er et viktig grunnlag for alle disse foreningene, og i flere tilfeller har ISACA bidratt aktivt i de ulike foreningenes arbeid med å frembringe både standarder og veiledninger for IT-revisjon.
ISACA utviklet på 90-tallet et rammeverk for IT-styring, kalt COBIT, basert på anerkjente eksisterende standarder og rammeverk, inkludert COSO Internal Control Framework fra 1992. På slutten av 2005 kom COBIT 4.0, basert på blant annet den nye COSO ERM. IT Governance Institute står bak den nye COBIT 4.0. ISACA etablerte IT Governance Institute i 1998 blant annet for å ivareta de medlemmene som jobber innenfor IT-styring (IT Governance). De som jobber med SOX* SOX: Sarbanes-Oxley Act, lov om dokumentering av intern kontroll for børsnoterte selskaper i USA og IT kjenner allerede til COBIT, som er det rammeverket som er benyttet for de IT-relaterte delene i SOX-dokumenteringen. Mer om COBIT finner du på www.isaca.org/cobit.
Oppsummering
COBIT er et rammeverk som med tilhørende verktøy gjør det mulig å se kontrollkrav, tekniske forhold og forretningsrisikoer i sammenheng - og ikke minst, kommunisere dette til ulike interessenter. COBIT er blitt en helhetlig god IT-praksis og fremstår som et paraply-rammeverk for god IT-styring, og bidrar til økt forståelse og bedre styring av risikoer og muligheter ved IT.
Teksten over er basert på COBITs executive overview, og gir bare en kort introduksjon til COBIT og hva rammeverket er. Kilde til mer informasjon: www.isaca.org/cobit og www.isaca.no.
Anvendelse av utvalgte figurer og tekst fra rammeverket er gjort etter skriftlig tillatelse fra IT Governance Institute.
Includes content from the COBIT 4.0, which is used by permission of the IT Governance Institute (ITGI).Copyright © 1996, 1998, 2000, 2005 IT Governance Institute (ITGI). All rights reserved.