


Risikoklassifisering i mindre foretak
De nye revisjonsrisikostandardene har innført sentrale begreper for klassifisering av risiko som påvirker omfanget av revisors arbeid. De sentrale begrepene er «Særskilt risiko» og «Risikoer der substanskontroller alene ikke gir tilstrekkelige og hensiktsmessige revisjonsbevis».
Det er spesielt i forbindelse med implementeringen av hva som ansees som «Risikoer der substanskontroller alene ikke gir tilstrekkelige og hensiktsmessige revisjonsbevis» kommet frem flere syn på hvilke konsekvenser dette har i praksis. Det er spesielt for mindre foretak at synspunktene har vært diskutert. Denne artikkelen har som mål å beskrive innholdet i «Risikoer der substanskontroller alene ikke gir tilstrekkelige og hensiktsmessige revisjonsbevis» for mindre foretak. Jeg vil diskutere hvordan dette praktisk kan forstås og betydning både for revisors angrepsvinkel og bevisinnsamling. Artikkelen vil ikke berøre problemstillinger vedrørende «Særskilt risiko». Artikkelen er forfatterens egen oppfatning av revisjonsstandardene og representerer ikke nødvendigvis Ernst & Youngs offisielle syn.
Kravene i revisjonsstandardene
Det som gjør denne problemstillingen interessant er hvilke betydning dette får for omfanget av revisjonen og selvsagt om det medfører økte dokumentasjonskrav. I dagens marked med pressede honorarer, og spesielt ved revisjon av mindre foretak, er hvilke minimumskrav som gjelder viktig for revisor. Mange opplever at de gjennom tradisjonelle revisjonshandlinger oppnår tilstrekkelig sikkerhet for at regnskapet er uten vesentlige feil. De opplever at tilleggskravene derfor har liten betydning for kvaliteten av utført revisjon, og fremstår som formaliteter. Jeg ønsker derfor å ta utgangspunkt i de generelle kravene i revisjonsstandardene.
Generelle krav til revisors risikovurdering
Risikovurderingshandlinger
For alle revisjoner skal RS 315 følges uavhengig av revisjonsklientens størrelse. Revisor må gjennomføre og dokumentere risikovurderingshandlinger, dvs. revisjonshandlingene som revisor er pliktig til å utføre for å opparbeide seg en forståelse av foretaket og dets omgivelser, herunder foretakets interne kontroll. Revisor utfører risikovurderingshandlinger for å forstå bestemte aspekter ved foretaket og dets omgivelser, og komponentene i foretakets interne kontroll. Denne forståelsen anvender revisor til å identifisere og vurdere risikoene for vesentlig feilinformasjon i regnskapet, enten det er på regnskapspåstandsnivå eller regnskapet som helhet.
Forståelse av internkontrollen - Generelt
Et sentralt aspekt ved revisors risikovurdering er forståelsen og vurderingen av intern kontroll. Kravene i de nye revisjonsstandardene er blitt mer konkrete på dette punktet og mange vil også hevde mer omfattende. Revisor må opparbeide seg en forståelse av den interne kontrollen som er relevant for revisjonen. Revisor bruker forståelsen av den interne kontrollen til å identifisere typer av mulig feilinformasjon og til å vurdere faktorer som påvirker risikoene for vesentlig feilinformasjon (RS 315.41).
Dette betyr at hovedformålet for revisor er å forstå komponentene i intern kontrollen til å identifisere og vurdere risiko. Det er det generelle kravet og det er begrenset til det som er relevant for revisjonen. Hva som er relevant for revisjonen er omtalt i RS315.47-53.
Det er krav til å dokumentere art, omfang og tidspunkt for planlagte og utførte risikovurderingshandlinger (forespørsler, observasjon, «vugge til grav» mv.) og hvilke kilder som informasjonen kommer fra (hvilke personer man har snakket med, hvilke dokumenter som er lest mv.). Revisors forståelse av komponentene må dokumenteres i samsvar med RS 315.122.
Forståelse av internkontrollen - Overordnet nivå
På overordnet nivå (COSO bruker virksomhetsnivå) for mindre foretak, vil forståelsen av kontrollmiljø og foretakets (i mange tilfeller eierens) risikovurderingsprosess være sentral. Kontrollaktiviteter og overvåkning på overordnet nivå i mindre foretak vil for mange inngå i kontrollmiljøet. Tenker da spesielt på ledelsens tilstedeværelse og manglende arbeidsdeling.
Informasjon og kommunikasjon er knyttet til forståelse av regnskapssystemet og transaksjonsbehandlingen. For mindre foretak vil dette overordnet bety å få en oversikt over regnskapssystemets elementer (hovedbok, reskontro, lønnssystem mv.), hvilke transaksjonsklasser, estimater og øvrige posteringer samt hvilke systemer som understøtter dette (for eksempel bruk av Mamut, Visma Business eller tilsvarende som økonomisystem, Huldt & Lillevik for lønnskjøring mv.).
Forståelse av internkontroll - Regnskapspåstandsnivå
Revisors skal opparbeide seg forståelse av intern kontrollen på regnskapspåstandsnivå (COSO bruker aktivitetsnivå). Revisor skal vurdere utformingen av kontrollene og fastslå at de er iverksatt. Det er viktig å merke seg at det ikke er noe krav om å identifisere og dokumentere kontroller, herunder spesielt kontrollaktiviteter som reduserer risikoen for vesentlig feilinformasjon.
Revisors forståelse er knyttet til regnskapskontroller (kalt kontrollaktiviteter og overvåkning i revisjonsstandarden). Revisor skal med andre ord ikke fokusere på selskapets drift og forretningskontroller dersom det ikke har betydning for tall i regnskapet. Dette er en viktig begrensning og en må lese dette i sammenheng med kravet i RS 315.81 om forståelsen av transaksjonsstrømmer (transaksjonsklasser). Det fremgår klart at revisor skal fokusere på den delen av intern kontrollen som vedrører regnskapet fra initiering av transaksjoner, posteringer, estimater og øvrige hendelser til utarbeidelsen av endelig årsregnskap med noter, herunder konsernregnskap om det er relevant. For mange betyr dette en rutinebeskrivelse på vesentlige områder som transaksjonsklasser og kilder for regnskapsinformasjon til bruk i estimater og tilleggsinformasjon.
I praksis vil revisor rette forespørsler til foretakets ansatte og observere rutiner, kontroller og dokumentasjon for å skaffe seg oversikt over transaksjonsbehandling, regnskapsavslutningsprosessen og øvrige posteringer i regnskapet. Det er verdt å merke seg at forespørsler alene ikke er tilstrekkelig til å evaluere utformingen av en kontroll som er relevant for en revisjon og for å fastslå hvorvidt den er iverksatt (RS315.55). Dette innebærer at revisor må etterprøve uttalelser fra selskapets ansatte og ledelse. I revisjonslitteraturen er dette ofte benevnt som «Walk Through» eller «vugge til grav-test». Dette er kun en del av kartleggingen og representerer ikke en test av kontroll.
Risikovurdering
Når revisor har identifisert risikoer for feilinformasjon i regnskapet, skal han følge RS 315.100. Kravet i RS’en er at revisor må vurdere de identifiserte risikoene for vesentlig feilinformasjon på regnskapsnivå, og på regnskapspåstandsnivå for transaksjonsklasser, kontosaldoer og tilleggsopplysninger. For å oppnå dette, vil revisor:
knytte de identifiserte risikoene til det som kan gå galt på regnskapspåstandsnivå,
vurdere hvorvidt risikoene er av en slik karakter (betydning) at de kan medføre vesentlig feilinformasjon i årsregnskapet, og
vurdere sannsynligheten for at risikoene medfører vesentlig feilinformasjon i årsregnskapet.
Med å knytte risikoene til det som kan gå galt på regnskapspåstandsnivå, fastslår revisor om de identifiserte risikoene for vesentlig feilinformasjon er knyttet til bestemte transaksjonsklasser, kontosaldoer og tilleggsopplysninger samt relevante regnskapspåstander. Hva som kan gå galt på regnskapspåstandsnivå for transaksjonsklasser vil ofte være generisk, slik som for eksempel for transaksjonsklasser at transaksjonen kommer i feil periode (periodisering), feil beløp (nøyaktighet) på feil konto (klassifisering). Det omfatter også kundespesifikke forhold som omfatter både misligheter og feil. Slike forhold påvirker i mange tilfeller kontrollrisikoen og revisor identifiserer ofte kontroller som styrer disse risikoene gjennom sin forståelse av internkontrollen og dette danner basis for revisors valg av angrepsvinkel.
Revisor kan også knytte risikoen til årsregnskapet som helhet og kan påvirke mange regnskapspåstander. Slike risikoer kan særlig stamme fra svakheter i kontrollmiljøet. Dette kan særlig være aktuelt for mindre foretak når en står ovenfor en svært svak regnskapsfører eller en ledelse med manglende integritet.
Særlige bestemmelser for revisors risikovurdering
De sentrale bestemmelsene finnes i RS 315.108 for «særskilt risiko» og i 115 for «Risikoer der substanskontroller alene ikke gir tilstrekkelige og hensiktsmessige revisjonsbevis»
RS315.108 krever (uthevet tekst) at revisor, som del av risikovurderingen som er beskrevet under punkt 100, må fastslå hvilke av de identifiserte risikoene som etter revisors skjønn er risikoer som krever spesiell revisjonsmessig vurdering (disse risikoene defineres som «særskilte risikoer»). I tillegg beskriver RS 330 punkt 44 og 51 følgene for de videre revisjonshandlinger av å definere en risiko som særskilt. For Særskilt risiko er det tilleggskrav vedrørende intern kontroll-vurderingen i RS 315.113. Denne krever at revisor identifiserer tilknyttede kontroller, herunder kontrollaktivitetene og må gjennomføre en evaluering av utforming og fastslå hvorvidt de er implementert. Dette er ikke tema i denne artikkelen og er med for fullstendighetens skyld her og for å vise sammenlignbarhet i tabellen nedenfor.
RS 315.115 krever (uthevet tekst) at revisor som del av risikovurderingen som er beskrevet under punkt 100, må revisor evaluere utformingen og iverksettingen av foretakets kontroller, herunder relevante kontrollaktiviteter, for de risikoene for vesentlig feilinformasjon på regnskapspåstandsnivå som det etter revisors skjønn ikke er mulig eller hensiktsmessig å redusere til et akseptabelt lavt nivå bare med revisjonsbevis fra substanskontroller.Konsekvensene for videre revisjonshandlinger av å identifisere disse risikoene er beskrevet under punkt 25 i RS 330»
Oppsummering
Tabellen i høyre hjørne oppsummer kravene og viser forskjellene for ulike typer risiko:
Risikoer som ikke dekkes av substanskontroller alene |
Risikoer som dekkes av substans-kontroller alene |
Særskilt risiko (vil alltid også være i en av de andre to kategoriene) |
|
Forstå utforming og iverksettelse av kontrollelementene for identifisere risiko? |
Pliktig |
Pliktig |
Pliktig |
Dokumentere risikovurderings-handlinger? |
Pliktig |
Pliktig |
Pliktig |
Identifisere kontroller, herunder kontrollaktiviteter som styrer disse risikoene, og forstå utforming og implementering? |
Pliktig |
Nei |
Pliktig |
Dokumentere de identifiserte tilknyttede kontrollene og deres egenskaper? |
Pliktig |
Nei |
Pliktig (Egenskaper kun for de som skal testes) |
Testing |
Pliktig |
IA |
Valgfritt |
Rotasjon |
Maks hvert 3. år |
IA |
Ikke tillatt |
Vurdering av kravene i RS 315.115
Det er ingen klar definisjon av hva slags risiko dette er, men det er gitt forklarende eksempler i RS 315.116-118. I ISA 315(redrafted) er ordlyden tilsvarende, slik at clarity-prosjektet ikke vil endre praksis på dette området.
Det er liten tvil om at risikoene i RS 315.115 normalt er knyttet til rutinetransaksjoner innenfor foretakets kjernevirksomhet og dermed i all hovedsak til foretakets vare- og kontantstrømmer. Etter min oppfatning er det også relevant å omhandle bestemmelsene i RS 315.81 som regulerer revisors arbeid vedrørende vesentlige transaksjonsklasser uavhengig av risikoklassifisering.
Når en skal vurdere kravene i den norske standarden, er det greit å se kravene i sammenheng med ISA-ordlyden. I den norske standarden er formuleringen som følger:
«Som del av risikovurderingen som er beskrevet under punkt 100, må revisor evaluere utformingen og iverksettingen av foretakets kontroller, herunder relevante kontrollaktiviteter, for de risikoene for vesentlig feilinformasjon på regnskapspåstandsnivå som det etter revisors skjønn ikke er mulig (min understrekning) eller hensiktsmessig (min understrekning) å redusere til et akseptabelt lavt nivå bare med revisjonsbevis fra substanskontroller.»
Tilsvarende tekst i ISA 315 er:
«As part of the risk assessment as described in paragraph 100, the auditor should evaluate the design and determine the implementation of the entity’s controls, including relevant control activities, over those risks for which, in the auditor’s judgment, it is not possible (min understrekning) or practicable (min understrekning) to reduce the risks of material misstatement at the assertion level to an acceptably low level with audit evidence obtained only from substantive procedures.»
Det er helt klart revisors skjønn som er avgjørende. Tilleggskravet i RS 315.115 er imidlertid formulert med et noe annet innhold enn ISA 315.115. «Not practicable» har en snevrere betydning enn det norske «ikke hensiktsmessig». I hensiktsmessig legger en mer at revisor kan gjøre litt som han vil om det er hensiktsmessig. Slik kravet er formulert i ISA’ene gjelder tilleggskravet når det ikke er mulig å revidere uten å bygge på kontroller. Not practicable betyr ikke at det ikke er praktisk, men at det er tilnærmet umulig å revidere uten å bygge på kontrollene. Det betyr at substanskontroller gir ikke tilstrekkelig sikkerhet uansett omfang. Det er naturlig å anta at den norske standarden skal tolkes i samsvar med ordlyden i ISA’en. Det er ikke ment at standardene skal ha en annen betydning i Norge og ordlyden er ment som en ren oversettelse.
Practicable er også brukt i ISA 501 om varetelling. Endringen som ble foretatt i den norske standarden for å bringe den i tråd med ordlyden i ISA’en har samme innhold. En må delta på varetelling. Avstand mv. er ikke gyldig grunn for ikke delta. Har en ikke tilstrekkelig antall ansatte, må en enten leie inn eller si fra seg oppdraget. Med andre ord, det er et strengt krav og ordlyden krever tilsvarende streng tolkning for anvendelsen av ISA 315.115. Det er derfor slik jeg ser det naturlig å legge samme strenge tolkning til grunn når man leser den norske standarden selv om den norske oversettelsen gir mer rom.
Hva betyr så en strengere tolkning i tråd med ISA 315.115?
De karakteristiske trekkene ved rutinemessige daglige forretningstransaksjoner tillater ofte en høy grad av automatisering med liten eller ingen manuell inngripen. Under slike omstendigheter kan det hende at det ikke er mulig bare å utføre substanskontroller i forbindelse med risikoen. I tilfeller der en vesentlig del av et foretaks informasjon initieres, registreres, behandles eller rapporteres elektronisk, som i et integrert system, kan revisor for eksempel beslutte at det ikke er mulig å utforme effektive substanskontroller som alene vil gi tilstrekkelig og hensiktsmessig revisjonsbevis for at relevante transaksjonsklasser eller kontosaldoer ikke inneholder vesentlig feilinformasjon.
RS 315.118 angir eksempler på situasjoner der revisor kan finne det umulig å utforme effektive substanskontroller som alene gir tilstrekkelige og hensiktsmessige revisjonsbevis for at bestemte regnskapspåstander ikke inneholder vesentlig feilinformasjon. Det gjelder blant annet:
Et foretak som benytter IT i sin virksomhet for å initiere innkjøpsordre og varelevering basert på forhåndsbestemte regler for hva som skal bestilles og i hvilke mengder, og for å betale de tilknyttede fakturaene basert på systemgenererte beslutninger initiert ved bekreftelse av mottak av varer og betalingsvilkår. Det utarbeides eller vedlikeholdes ingen annen dokumentasjon av ordrer eller mottatte varer enn den som genereres gjennom IT-systemet.
Et foretak som yter tjenester til kunder via elektroniske medier (for eksempel en internettilbyder eller et telekommunikasjonsselskap) og bruker IT for å opprette en logg over leverte tjenester til kunder, initiere og behandle fakturaer for tjenestene og automatisk registrere disse beløpene i elektroniske regnskapsbøker som er en del av det systemet som anvendes for å utarbeide foretakets årsregnskap.
Dette gjelder komplekse IT-systemer som behandler store volum med transaksjoner. I slike systemer kan ikke revisor revidere uten å forstå hva som skjer inne i den sorte boksen, m.a.o. revisor må ta hensyn til IT-risikoen knyttet til transaksjonsbehandlingen. Revisor er avhengig av å kartlegge og teste relevante generelle IT-kontroller for å fa tilstrekkelig sikkerhet for at foretakets applikasjonskontroller eller IT-avhengige manuelle kontroller fungerer. Det er imidlertid utenfor denne artikkelen å berøre dette temaet ytterligere da det er et helt eget tema.
Så vidt jeg kjenner til er det ingen uenighet om at disse transaksjonene reguleres av RS 315.115.
Når det kommer til om det er «ikke hensiktsmessig» (not practicable) å redusere risikoen til et akseptabelt lavt nivå bare med revisjonsbevis fra substanskontroller, så tilsier begrepet «not practicable» det som «ikke er mulig/nærmest umulig/ikke lar seg gjøre» (RS 315.115). Den norske oversettelsen gir mer rom enn det engelske begrepet. Not practicable betyr i denne sammenhengen nærmest umulig og det er den tolkning som må legges til grunn, etter mitt syn, når en leser den norske standarden. Dermed blir RS 315.115 å lese slik:
«Som del av risikovurderingen som er beskrevet under punkt 100, må revisor evaluere utformingen og iverksettingen av foretakets kontroller, herunder relevante kontrollaktiviteter, for de risikoene for vesentlig feilinformasjon på regnskapspåstandsnivå som det etter revisors skjønn ikke er mulig (min understrekning) eller hensiktsmessig (min overstrekning) nærmest umulig/ikke lar seg gjøre (Min oversettelse) å redusere til et akseptabelt lavt nivå bare med revisjonsbevis fra substanskontroller».
Dette tilsier at krav om å følge RS 315.115 kommer til anvendelse i få tilfeller for mindre foretak.
Oppsummering
Det er et rom for skjønn, men det er begrenset. Ordlyden I ISA 315 tilsier at tilleggskravet kommer til anvendelse i de mer sjeldne tilfellene hvor volum og kompleksitet tilsier at det ikke er mulig å revidere uten kartlegge og teste kontroller for å oppnå tilstrekkelig og hensiktsmessige revisjonsbevis.
Rent praktisk betyr det at revisor har større frihet til å gjøre et valg om å bygge på substanskontroller alene.
Nærmere om praktisk betydning
Valg av angrepsvinkel
Når en ser på praktisk betydning, vil det bety at revisor har større frihet for å velge å bygge på substanskontroller alene. Dersom en ser tilbake på tabellen på foregående side, så er det færre krav ved å følge det som vedrører substanskontroller alene.
I praksis spiller både effektivitet og hensiktsmessighet inn på valg av angrepsvinkelen. For veldig mange revisjoner vil det være hensiktsmessig og effektivt å bygge på selskapets kontroller uavhengig av kravene i RS 315.115. Når revisor velger å bygge på selskapets kontroller, blir imidlertid kravene til å identifisere kontroller, herunder kontrollaktiviteter og vurdere utforming og fastslå implementering av kontrollen tilsvarende som for RS 315.115. Dette betyr at revisor også for mindre foretak vil forholde seg til kravene i RS 315.115, men basert på eget skjønn ut fra hva som ansees hensiktsmessig og effektivt. Ikke fordi det er et krav.
Dermed blir kravene de samme som vist i tabellen ovenfor for risikoer som ikke dekkes med substanskontroller alene. Husk at kravene vil gjelde kun for de kontroller som revisor identifiserer som relevante for sin revisjon. Revisor skal med andre ord ikke identifisere alle regnskapskontroller som klienten har. Det er heller ikke krav til å teste alle kontroller som er identifisert.
Valg av angrepsvinkel er en sentral del av revisors skjønn. Følgende forhold vil revisor naturlig ta hensyn til i sin skjønnsutøvelse
Type transaksjoner (rutine og ikke-rutine, herunder kompleksitet)
Antall transaksjoner (volum)
Relevante kontrollaktiviteter og overvåkning, herunder relevant IT-system
Utvalgsstørrelse, herunder representativitet i utvalg og populasjonen (Egenskaper ved kontrollene)
Motpostkontroller
Revisjonsbevis fra øvrige revisjonshandlinger
Revisors omfang av tester vil variere med risiko og relevante kontrollaktiviteter, muligheter for å innhente revisjonsbevis, herunder ikke minst hvorvidt revisor ved et representativt utvalg av substanskontroller kan gi tilstrekkelig revisjonsbevis, egenskapene ved de populasjoner som kontrolleres, og hvordan transaksjonene behandles.
For revisor vil det dermed bli en avveining mellom økte krav til vurderinger, handlinger og dokumentasjon og spart tid gjennom mer effektiv bevisinnsamling. Til syvende og sist skal revisor vurdere og konkludere på at han har tilstrekkelig og hensiktsmessig revisjonsbevis for vesentlige regnskapspåstander. I det ligger det også betydelig skjønnsutøvelse.
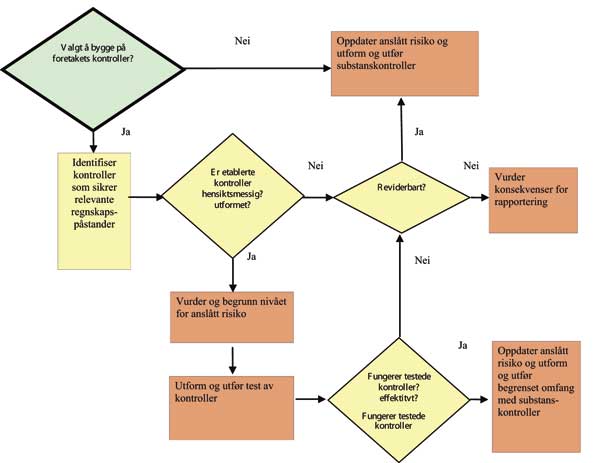
I figuren over illustreres angrepsvinkel og konsekvens av dette for videre revisjon. Når revisor med utgangspunkt i sin angrepsvinkel velger å bygge på selskapets kontroller, innebærer det at han må følge de samme kravene som om risikoen var klassifisert som at substanskontroller ikke gir tilstrekkelig revisjonsbevis alene. Dersom det er en «særskilt risiko» må revisor identifisere kontroller, men er ikke pliktig til å teste kontroller.
Noen praktiske eksempler
Eksempel 1 - Kontantstrømmer
Inn- og utbetalinger er transaksjonsstrømmer som skjer daglig i alle foretak. Dette betyr et visst volum også for mindre foretak. De fleste foretak har etablert bankavstemming som kontroll.
Revisor må innhente revisjonsbevis for regnskapspåstandene fullstendighet, gyldighet, nøyaktighet, klassifisering og periodisering for både inn- og utbetalinger. Bankavstemming vil for betalingstransaksjoner over bank dekke de fleste målsetningene med unntak av klassifiseringen på utbetalinger (utbetales til rett person/foretak).
Etter min oppfatning vil det i de aller fleste tilfeller være hensiktsmessig å bygge på bankavstemmingen som foretaket utarbeider. Det er mulig i mindre virksomheter å utføre kontrollen ved substanskontroller, men det betyr at revisor må gjennomføre bankavstemming for hele perioden. Det er ikke tilstrekkelig å utføre bankavstemmingen kun for to måneder fordi en da ikke vet hva som har skjedd i de øvrige ti månedene.
Revisor må identifisere relevante kontroller som for inn- og utbetalinger vil være bankavstemming og kontroller knyttet til innbetalinger dersom alle betalingstransaksjoner går via banken. Det er ikke noe krav om å gjøre en større internkontroll-vurdering enn det utover det som følger av generelle krav beskrevet ovenfor.
Etter RS 315.81 må revisor forstå hvordan vesentlige transaksjonsklasser initieres, registreres, behandles mv. frem til endelig årsregnskap. Dette må revisor gjøre uavhengig av risikoklassifiseringen. Ved en slik gjennomgang vil hva som kan gå galt på regnskapspåstandsnivå og kontroller bli identifisert. Det er dermed lite ekstra arbeid å vurdere utformingen av kontrollen for revisor.
Dersom kontrollen er hensiktsmessig utformet og er i bruk i foretaket, vil det ofte for revisor være tilstrekkelig å velge to måneder hvor han etterprøver at bankavstemmingen er utført etter sin hensikt og sikrer regnskapspåstandene.
Dersom kontrollen ikke fungerer som forutsatt, må revisor utføre substanskontroller for alle inn- og utbetalinger i perioden, hvilket betyr å utføre bankavstemmingene for hele året. Da er man i samme situasjon som om man valgte å gjøre dette som substanskontroller alene.
Det er også lite å hente fra øvrige revisjonshandlinger og motpostkontroller. At reskontroen er rett betyr ikke nødvendigvis at motposten over bank er rett postert mht. rett leverandør/kunde, beløp, periode eller at alle betalingene er postert. Bankbrev og årsoppgave gir rett saldo, men ikke revisjonsbevis for at alle regnskapspåstandene knyttet til transaksjonene er oppfylt. Uautoriserte uttak eller manuelle posteringer som kun skjer i hovedbok tas ikke ved denne type eksterne bekreftelser.
Oppsummert:
Det er etter min oppfatning mer effektivt for revisor å bygge på selskapets kontroller også for mindre foretak i slike tilfeller. De utvidede kravene til å identifisere kontroller, foreta evaluering og fastslå iverksettelse og dokumentasjon er mindre tidkrevende og gir samme sikkerhet som å utføre substanskontroller for hele perioden.
Substanskontroll av kun to måneder (ikke etterprøving, men at revisor utfører bankavstemmingen) gir ikke samme sikkerhet om at en ikke har sikkerhet for regnskapspåstandene i de ti øvrige månedene.
Eksempel 2 - Salgstransaksjoner
For salgstransaksjoner innhenter revisor revisjonsbevis fra flere kilder og ofte gjennom motpostkontroller. Dette gjelder f.eks. deltakelse på varetelling og innhenting av eksterne bekreftelser fra leverandør og kunder.
Foretaket skal imidlertid ikke være så altfor stort før det har behov for systemer til å følge opp at alle utleverte varer/utførte timer blir fakturert og bokført som inntekt. Spesielt fullstendigheten av inntekter er en utfordring når revisor velger å bygge på substanskontroller alene.
I dag er det strenge krav til intern kontroll for kontantsalgstransaksjoner i bokføringsloven og revisor må utføre et minimum av kontroll for å sikre at lover og forskrifter følges i samsvar med RS 250 og RS 801. I tillegg kommer kravene til å følge transaksjonene fra initiering og frem til endelig årsregnskap (kontrollspor) (RS 315.81).
Dersom det ikke er etablert kontroller fra foretakets side, er det et betimelig spørsmål om det er mulig for revisor å oppnå fullstendighet av inntekter gjennom substanskontroller. Dette vil være avhengig av hvorvidt revisor kan skaffe sikkerhet for regnskapspåstandene for vareforbruk og varelageret, og muligheten for å gjennomføre tilstrekkelig presise analyser hvor datagrunnlaget ikke kommer fra foretakets system, eller i de tilfellene det kommer fra systemet at revisor kan gjennomføre testing for å underbygge nøyaktigheten og fullstendigheten av dataene. Revisor kan havne i en situasjon hvor han må vurdere konsekvensen for konklusjonene i revisjonsberetningen og underskrift på næringsoppgaven.
Dersom foretaket har få og store kunder, er det hensiktsmessig å revidere alt med substanskontroller gjennom eksterne bekreftelser. RS 315.81 må imidlertid etterleves og transaksjonene må gjennomgås fra initiering og frem til endelig årsregnskap. I tillegg kommer kravene til å gjennomføre risikovurderingshandlinger for eventuelt å identifisere risikoer i transaksjonsbehandlingen og ved foretakets kontrollaktiviteter. I praksis betyr dette at «walk through» må gjennomfores. Walk through er ingen test av kontroll.
Dersom foretaket har kredittsalg og mange mindre kunder, vil revisor vurdere hva som er hensiktsmessig, ofte basert på antall transaksjoner (volum) og type virksomhet. Over et visst volum vil det være etablert kontroller i virksomheten. Revisor bør da vurdere hvilken effektivitet og sikkerhet som kan oppnås ved substanskontrollene alene. Dersom det er etablert kontroller, vil det etter min oppfatning normalt være mest effektivt å identifisere og vurdere utformingen av de relevante kontrollene og teste disse. Utvalgsstørrelsen vil variere med egenskapene til kontrollen.
Dersom kontrollene sikrer at transaksjonene blir riktig i regnskapet slik at avvikende behandling blir forhindret eller oppdaget og korrigert, vil kontrollevalueringen og testingen gi revisor revisjonsbevis for kontrollene som sikrer regnskapspåstandene for hele perioden om at det er representativitet i populasjonen. Revisor kan også rotere sine tester av kontrollens utførelse under gitte betingelser. Den mest sentrale betingelsen er at egenskapene i populasjonen er de samme gjennom hele perioden som det testes. Det betyr blant annet at det ikke er endringer i prosesser, teknologi og ansatte om disse påvirker hvordan kontrollen utføres. Ved endring gir ikke tidligere test bevis inn i ny periode fordi populasjonen har forskjellige egenskaper. Når populasjonen har de samme egenskapene, kan revisor trekke konklusjoner for hele populasjonen basert på det utvalget som er trukket. Dette betyr at tiden som medgår til å etterleve kravene til vurdering av intern kontrollen og dokumentasjon er mindre enn om man kun hadde utført et stort antall substanskontroller. I tillegg mener jeg det normalt også vil gi høyere sikkerhet.
Dersom revisor velger å ikke bygge på internkontrollen, har ikke revisor sikkerhet/revisjonsbevis for at kontrollene sikrer at transaksjonsklassene (populasjonen) blir behandlet riktig i regnskapet i hele perioden. Vilkåret om representativitet kan derfor vanskelig synes oppfylt i første omgang. For å kunne ta et utvalg for å projisere for resten av populasjonen, må revisor ta et representativt utvalg som substanskontroll. Dette innebærer at revisor må ta et så stort utvalg at han på bakgrunn av utvalget kan uttale seg om egenskapene ved populasjonen og dermed bruke det som utgangspunkt for sin projisering. Dersom utvalget ikke er tilstrekkelig til å vurdere egenskapene og kravet til representativiteten ikke er oppfylt, vil revisor måtte trekke sine konklusjoner kun basert på det som er testet. Revisor kan da ikke uttale seg om den delen av populasjonen som ikke er testet.
Dette betyr at det kreves et meget stort antall substanskontroller og med et visst volum av transaksjoner vil dette bli utrolig tidkrevende og likevel gi lite sikkerhet for regnskapspåstanden fullstendighet av inntekter. Revisor må igjen vurdere om det er mulig å oppnå tilstrekkelig sikkerhet ved substanskontroller alene.
Oppsummering
Det er mulig å revidere salgstransaksjoner med substanskontroller alene. Etter min oppfatning er dette imidlertid kun i begrensede situasjoner at det gir tilstrekkelig revisjonsbevis (sikkerhet for oppfyllelse av påstanden). Analyser kan være med å underbygge, men gir ikke tilstrekkelig sikkerhet alene. Selv om man i tillegg kontrollerer tett nummerserie av fakturaer for hele året, så gir ikke det tilstrekkelig sikkerhet om en ikke også henter revisjonsbevis fra etablerte kontroller. Ledelsen har selvsagt all mulighet for overstyring av kontroller og revisor må utvise profesjonell skeptisk holdning. Revisor må i slike tilfeller teste inntektsføring basert på annen tilgjengelig dokumentasjon. Dette kan være kontrakter, utleveringsdokumenter/pakksedler osv. Dette kan gjøres ved test av alle, test av nøkkelposter eller representative utvalg. Slik testing vil være substanskontroll, ikke test av kontroller.
Revisor vil også i noen grad få støttende bevis gjennom handlinger knyttet til motpostkontroller gjennom betalingskontroll og/eller bekreftelser fra kunder og handlinger rettet mot varelageret og vareforbruket (handelsvirksomheter).
Dette illustrerer også at revisor, uansett angrepsvinkel, vil ha en utfordring med å skaffe tilstrekkelig og hensiktsmessig revisjonsbevis for fullstendighet av inntekter. Kravene til regnskapspliktige i bokføringsloven, og kravene til revisor om å forstå transaksjonsstrømmenes kontrollspor fra initiering og til endelig årsregnskap og påse at bokføringslovens krav er etterlevd, tilsier at revisor må forholde seg til foretakets kontroller.
Avsluttende kommentarer
Revisjon handler om risiko og vesentlighet. Det handler også om å innhente tilstrekkelig og hensiktsmessig revisjonsbevis for vesentlige regnskapspåstander. Dette krever profesjonelt skjønn. Revisjonsstandarden krever at det utøves skjønn. Revisorloven har presisert at det skal utøves beste skjønn uten at jeg kan se at det går utover kravene i revisjonsstandardene for revisjon av regnskapet. Dersom revisor tar i betraktning de forholdene som angis i revisjonsstandardene ved revisjon av regnskaper, er det min mening at beste skjønn i revisorloven kun har akademisk interesse og i praksis ikke representer et tilleggskrav.
Dette var også kravene i de tidligere revisjonsstandardene og det er det i de gjeldende. Clarity-prosjektet forandrer ikke på dette. Risikoen for vesentlige feil i regnskapet og revisjonsrisikoen endres ikke med revisjonsstandardene, men påvirkes av forhold knyttet til foretaket som nevnt i RS 315.20.
Kredittilsynet hevder at dette endres når revisjonsstandardene blir forskrifter og at de avvik som avdekkes gjennom tilsyn dermed blir lovbrudd. Etter min oppfatning er dette en sannhet med modifikasjoner og som jeg ønsker å belyse nærmere.
Dersom revisor ikke etterlever kravene for analyser eller utvalgsbasert testing, vil dette være brudd på enkelt bestemmelser i revisjonsstandardene. Her deler jeg Kredittilsynets oppfatning. Men den sentrale bestemmelsen finnes i RS 500 som krever at revisor må innhente tilstrekkelig og hensiktsmessig revisjonsbevis for vesentlige regnskapspåstander. Formålet med RS 520 om analytiske kontrollhandlinger og RS 530 om utvalgsbasert testing, er å støtte revisors vurderinger for hva som anses som tilstrekkelig og hensiktsmessig revisjonsbevis for regnskapspåstander og regnskapet som helhet. Dersom vilkårene i RS 520 og RS 530 ikke er oppfylt, så vil analysene og utvalgene ha ingen eller lav bevisverdi. Den sentrale vurderingen blir dermed om revisors øvrige revisjonshandlinger gir tilstrekkelig og hensiktsmessig revisjonsbevis for regnskapspåstanden.
Jeg kan vanskelig se at Kredittilsynet bør gi vesentlig kritikk til en revisor som for alle vesentlige regnskapspåstander har innhentet tilstrekkelig og hensiktsmessig revisjonsbevis når en ved vurderingen av hva som er tilstrekkelig og hensiktsmessig har tatt hensyn til at revisjonsbevisene hvor vilkårene i revisjonsstandardene ikke er oppfylt, har lavere eller ingen bevisverdi. Kritikken mot revisor kan rettes i de tilfellene hvor de samlede revisjonsbevisene for vesentlige regnskapspåstander ikke er å anse som tilstrekkelig og hensiktsmessig.
Kravet til tilstrekkelige og hensiktsmessige revisjonsbevis endres ikke ved overgangen til Clarity- standarder. Kravet endres heller ikke av at revisjonsstandardene blir forskrifter. Dersom ikke Kredittilsynet velger å endre innholdet i hva de anser som tilstrekkelig og hensiktsmessig, blir det heller et spørsmål om hvordan Kredittilsynet velger å håndheve sanksjonene sine. Skjønnet som skal utøves for å oppnå tilstrekkelig og hensiktsmessig revisjonsbevis følger av i hovedsak 500-serien i revisjonsstandardene. Dersom Kredittilsynet legger et annet skjønn til grunn vil vi få særnorske tilpasninger til RS’ene. For å skape forutsigbarhet, bør i så fall Kredittilsynet gjennomføre åpne prosesser med bruk av Rundskriv hvor parter som revisorforeningen og revisjonsselskapene får anledning til å kommentere.
I dag ligger mange av Kredittilsynets tolkninger av revisorloven og revisjonsstandardene gjennom brev til revisor skjult for den alminnelig praktiserende revisor. Jan Aastveit og Arne Dyrkorn har i to artikler i Revisjon & Regnskap redegjort for enkelte generelle tolkninger og vurderinger som Kredittilsynet har uttrykt. Jeg vil følge opp deres oppfordring til Kredittilsynet om å gjøre disse brevene tilgjengelig på hjemmesiden. Brevene er offentlig, men vanskelig tilgjengelig. Det krever daglig oppfølging av Kredittilsynets postjournal for å innhente dem. I min tid som leder av Kvalitetskontrollen hadde jeg tilgang til disse brevene, og kjenner innholdet i dette for perioden 2003 og til 2007. Dette er viktige kilder som bør gjøres tilgjengelig.
Kredittilsynets tolkninger og vurderinger av revisorloven og revisjonsstandardene får stadig større betydning for revisors forretningsrisiko. Det følger av RS 200 at formålet med revisjon av et årsregnskap er å gjøre revisor i stand til å uttale seg om hvorvidt årsregnskapet i det alt vesentlige er utarbeidet i overensstemmelse med det gjeldende rammeverket for økonomisk rapportering. Revisor må planlegge og gjennomføre revisjonen for å redusere revisjonsrisikoen til et akseptabelt lavt nivå som samsvarer med revisjonens formål. En skal imidlertid være bevisst på at tolkninger av og/eller endringer i revisjonsstandardene ikke påvirker revisjonsrisikoen på det enkelte oppdrag. Foretakets risiko for feil i regnskapet før revisjon vil være uavhengig av kravene i revisjonsstandardene om en ser bort fra den preventive effekten av revisjon. Dette er viktig å huske i lys av det utvidede omfanget av krav og veiledning i revisjonsstandardene.
Basert på den kvaliteten som norske revisorer holder, også målt i internasjonal sammenheng, kan jeg ikke se behovet for Kredittilsynets rasling med sablene. Utfordringen for norske revisorer ligger etter min oppfatning i større grad i å utarbeide en dokumentasjon som underbygger og dermed beviser at revisjonen er utført etter revisjonsstandardene og det er innhentet tilstrekkelig og hensiktsmessig revisjonsbevis, enn i at de ikke utfører tilstrekkelige handlinger.
Dette vil kreve skjønn både av revisor og de som skal etterprøve revisors konklusjoner om dette er Kredittilsynet, Kvalitetskontrollen eller rettsapparatet.
Slik jeg har lært norsk praksis å kjenne gjennom samtaler og diskusjoner med erfarne revisorer over hele Norge over flere år, så utfører de fleste praktiserende revisor det som i litteraturen kalles «dual purpose»-testen. Nemlig at testen som utføres både etterprøver at kontrollene i foretaket sikrer at regnskapet og regnskapspåstandene oppfylles slik at beløpet i regnskapet blir rett (test av kontroll) og ved at revisors test bekrefter at tallet er rett (substanskontroll). Disse revisorene er ikke opptatt av hva den utførte testen kalles. De fleste vil hevde de utfører substanskontroll f.eks. når de kontrollerer bankavstemmingene. Realiteten er at de bygger på foretakets kontroll og at de innhenter tilstrekkelig og hensiktsmessig revisjonsbevis som beskrevet under eksemplet om betalingsstrømmer. Dermed blir dette et dokumentasjonsspørsmål hvordan dette fremstår i ettertid heller enn at det kreves ytterligere revisjonshandlinger.
Oppsummering
Risikoklassifisering er viktig for å sikre at tilleggskravene i standarden etterleves. Kravet i RS 315.115 vil i all hovedsak være knyttet til selskapets daglige forretningstransaksjoner med stort volum i komplekse IT-systemer. Det er rom for skjønn, men i begrenset utstrekning. Ordlyden i ISA 315 tilsier at tilleggskravet i RS 315.115 kommer til anvendelse i de mer sjeldne tilfellene hvor volum og kompleksitet tilsier at det ikke er mulig å revidere uten kartlegge og teste kontroller for å oppnå tilstrekkelig og hensiktsmessige revisjonsbevis.
Det avgjørende fra en praktisk synsvinkel vil være valg av revisjonsmessig angrepsvinkel. Velger revisor å bygge på selskapets kontroller for vesentlige regnskapspåstander eller ikke. Velger revisor å bygge på selskapets kontroller, selv om det bare er en kontroll, så må revisor identifisere og evaluere kontrollen som skal testes Kravene i RS 315 mht. handlinger og dokumentasjon må etterleves. Tilsvarende med kravene i RS 330 når det kommer til test av kontrollen.
I revisors skjønn ligger det, i revisjonsstandardene implisitt og i revisorloven eksplisitt, et krav om beste skjønn. Dette skjønnet utøves gjennom en profesjonell skeptisk holdning og forståelse av revisors rolle som regnskapsbrukernes tillitsmann.
Det er min personlige oppfatning at høyest kvalitet og mest tidseffektiv revisjon oppnås gjennom å identifisere relevante kontroller og bygge på disse om det er mulig for å redusere omfanget av substanskontroller også i mindre foretak. Å identifisere relevante kontroller betyr ikke at alle kontroller skal identifiseres og vurderes, og er ikke nødvendigvis tidskrevende i mindre foretak. Substanskontroller er tidkrevende og krever ofte stort omfang for å gi tilstrekkelig revisjonsbevis for rutinetransaksjoner.


