


Risikostyring og intern kontroll
Artikkelen fokuserer på begrepene risikostyring og intern kontroll, og bygger i det vesentlige på COSOs*Committee of Sponsoring Organizations of the Treadway Commission. arbeid og fremstilling. Artikkelen knytter også noen kommentarer til hvem som har ansvar i forhold til et selskaps risikostyring og interne kontroll.
Bakgrunn
De siste årene har det vært økt fokus og oppmerksomhet på betydningen av et selskaps interne kontroll og risikostyring. Ikke minst har en rekke korrupsjons- og finansskandaler bidratt til denne økte oppmerksomheten.
For å drive en virksomhet forretningsmessig optimalt, er ledelsen avhengig av at den informasjonen som et selskap utarbeider av økonomisk og ikke-økonomsk karakter, er pålitelig. Hvis ikke, vil både selskapet og interessegrupper foreta vurderinger og eventuelt beslutte ut fra feil grunnlag.
Et selskaps interne kontroll har vist seg som et nyttig verktøy i å frembringe slik pålitelig informasjon.
Intern kontroll
COSO-rapporten av 1992 (Intern kontroll – et integrert rammeverk 1992, oversatt til norsk i 1996 i regi av Norsk Bankrevisorforening), som representerer ett av flere rammeverk for intern kontroll, har gitt et viktig og betydelig bidrag til forståelsen av intern kontroll-begrepet. Rapporten angir følgende definisjon av intern kontroll:
«Intern kontroll er en prosess, igangsatt og gjennomført av virksomhetens styre, ledelse og ansatte. Den utformes for å gi rimelig sikkerhet vedrørende måloppnåelse innen følgende områder:
Målrettet og kostnadseffektiv drift
Pålitelig regnskapsrapportering og økonomisk informasjon
Overholdelse av gjeldende lover og regler»
Definisjonen fokuserer på kontrollaspektet, og reflekterer noen grunnleggende begreper. Intern kontroll er en prosess, den er ikke et mål i seg selv. Intern kontroll utføres av mennesker på alle nivåer i en organisasjon, og består ikke bare av instrukser og regler i virksomheten. Intern kontroll kan bare forventes å gi rimelig sikkerhet for et foretaks drift, og ikke absolutt sikkerhet. Og sist men ikke minst, intern kontroll fokuserer på måloppnåelse i en eller flere individuelle, men overlappende kategorier.
Intern kontroll i COSO-modellen, består av fem innbyrdes sammenhengende komponenter. Disse tar utgangspunkt i hvordan ledelsen styrer en virksomhet, og utgjør:
Kontrollmiljøet
Risikovurdering
Kontrollaktiviteter
Informasjon og kommunikasjon
Overvåkning
Det er viktig å legge merke til at intern kontroll er en prosess, som skal «leve» i den daglige utførelsen av alle selskapets oppgaver og funksjoner, på alle nivåer, og i hele organisasjonen. Den er ikke noe som kommer i tillegg til selskapets øvrige oppgaver, men skal være en integrert del av alle daglige gjøremål. Den skal heller ikke være noen statisk øvelse for ledere og ledelsen, som kun utføres for å dekke et rapporteringsbehov. Se illustrasjon under.
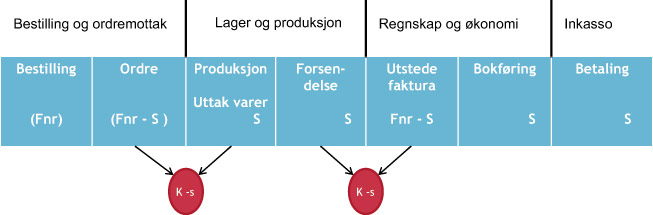
Eksempel 1 – intern kontroll er en prosess
S = attestasjon
K = Kontrollpunkt
Fnr = Forhåndsnummer
For rutinen er det innført:
Arbeidsdeling
Fullmakter
Kredittvurdering
Attestasjoner (S)
Kontrollpunkter (K)
Forhåndsnummererte ordre- og fakturasett (Fnr)
Som vist har selskapet innført arbeidsdeling, fullmakter, forhåndsnummererte dokumenter, samt kontrollfunksjoner som utføres gjennom de daglige gjøremålene. I tillegg foretas det jevnlige og systematiske kontroller av avdelingsleder, for å påse at rutinen gjennomføres som forutsatt, inkludert kontrollfunksjonene. Samtidig foretas en vurdering av rutinenes hensiktsmessighet og effektivitet.
Avdelingsleder rapporterer sin gjennomgang til ledelsen, som igjen rapporterer til styret. Gjennom hele denne prosessen må eventuelle avvik noteres, rapporteres og følges opp.
Illustrasjonen er ikke fullstendig, men synliggjør det dynamiske aspektet som ligger i intern kontroll-begrepet.
Intern kontroll skal som nevnt bidra til å nå mål, det vil si øke sannsynligheten for at selskapet når de mål som er satt. Målsettingene kan både være overordnet og brutt ned på enkeltområder. Noen målsettinger vil være generelle (vanligvis rapportering og etterlevelse), andre spesifikke for selskapet (vanligvis målrettet og effektiv drift).
Det mål som har vært mest fremtredende når det er snakk om intern kontroll, er å sikre selskapets eiendeler i vid forstand, herunder å unngå tap.
Risikostyring
Det er mange utledninger og definisjoner av begrepet risikostyring, og fellesnevneren, noe forenklet og generelt, synes å være å nå målsettinger. Det innebærer at selskapet må være klar over dets muligheter og risikoer og at dette kommer til uttrykk i strategi-, forretnings- og handlingsplaner. Disse må være implementerte og gjort godt kjent i organisasjonen i tillegg til at de må følges.
Risikostyring dreier seg om å nå disse målene gjennom styring og kontroll, i en strategisk fremtidsorientert sammenheng.
I Finanstilsynets veiledning til forskrift om risikostyring og intern kontroll sies det at «foretakets risikostyring er hva foretaket gjennom strategi, organisasjon, rutiner og forsvarlig drift gjør for å nå fastsatte mål og sikre sine og kundenes verdier, samt pålitelig rapportering og etterlevelse av lover og regler. Dette innebærer mer enn det som tradisjonelt har vært oppfattet som intern kontroll».
COSO bruker begrepet helhetlig risikostyring som defineres som følger:
«Helhetlig risikostyring er en prosess, gjennomført av virksomhetens styre, ledelse og ansatte, anvendt i fastsettelse av strategi og på tvers av virksomheten, utformet for å identifisere potensielle hendelser som kan påvirke virksomheten og for å håndtere risiko slik at den er i samsvar med virksomhetens risikoappetitt, for å gi rimelig grad av sikkerhet for virksomhetens måloppnåelse.» (Helhetlig risikostyring – et integrert rammeverk 2004/2005, oversatt og utgitt på norsk av Norges Interne Revisorers Forening i 2005).
Med grunnlag i definisjonen utledes det følgende om helhetlig risikostyring:
Det er en prosess som gjennomsyrer hele virksomheten.
Den er utført av mennesker på alle nivåer i organisasjonen.
Den er anvendt i fastsettelsen av virksomhetens strategi.
Den er anvendt på tvers av virksomheten, på alle nivåer og i alle enheter. Risikoen vurderes også for virksomheten som helhet.
Den er utarbeidet for å identifisere potensielle hendelser som, hvis de inntreffer, vil påvirke virksomheten, og for å håndtere risikoer i samsvar med virksomhetenes risikoappetitt.
Den er egnet til å gi rimelig grad av sikkerhet for virksomhetens ledelse og styre.
Den er fokusert på måloppnåelse innenfor en eller flere atskilte, men overlappende kategorier.
Risikostyring er, på lik linje med intern kontroll, en prosess for å nå virksomhetens målsettinger. Målsettingene deles inn i følgende fire kategorier:
Strategiske – mål på overordnet nivå, som er i samsvar med og støtter virksomhetens formål.
Driftsrelaterte – målrettet og kostnadseffektiv bruk av virksomhetens ressurser.
Rapporteringsrelaterte – pålitelig regnskapsinformasjon.
Etterlevelsesrelaterte – etterlevelse av gjeldende lover og regler.
Eksempler på risikoer innen de fire kategoriene:
-
Strategisk/forretningsmessig risiko
I Dagens Næringsliv 30.1.2012 kan vi lese at Statoil vil ta større sjanser. Statoil må bli større, ta risiko og tåle å vente lenger på gevinst, mener selskapets finansdirektør. Det kan være for dyrt å komme for sent til festen advarer (finansdirektøren) Torgrim Reitan. Han sier videre at vi (Statoil) er kommet dit vi er i dag (Nordens største selskap) ved å ta risiko, og vi er nødt til å ta risiko fremover.
-
Driftsmessig/operasjonell risiko
Svikt i rutiner og intern kontroll, og/eller svikt i teknologi, produksjon, kapasitet, pris og kompetanse.
-
Rapporteringsrisiko
Feil anvendelse (bevisst eller ubevisst) av regnskapsprinsipper og rammeverk. Enron, WorldCom, Finance Credit og Sponsor Service er eksempler på selskaper hvor det ble konstatert (bevisst) feilrapportering.
-
Etterlevelsesrisiko
Korrupsjonsforsker Tina Søreide uttaler i Dagen Næringsliv 4.2.2012, at selskaper må regne med korrupsjon. Korrupsjon er så utbredt i enkelte land at norske selskaper må ta det for gitt at de kan møte krav om bestikkelser.
Dette er eksempler på risikoer som selskaper kan bli utsatt for og må forholde seg til, og som omfatter og påvirker hele virksomheten.
Eksempel 2 – tap i kundeporteføljen
Et selskap opplever økende tap i sin kundeportefølje, og kan velge å innføre eller intensivere kredittvurderingen av sine kunder. Et alternativ kan være endrede betalingsbetingelser, og hyppigere oppfølging av utestående.
Siden «vårt» selskap (som vi forutsetter) er volumavhengig, er målet å opprettholde, eller øke inntektene, noe som innføring eller intensivering av kredittvurdering sannsynligvis ikke vil ivareta. Det kan dessuten medføre redusert lønnsomhet og svakere resultater, noe selskapet heller ikke ønsker. Tapsrisikoen styres da best, ut fra selskapets vurdering, gjennom endrede betalingsbetingelser og hyppigere oppfølging.
Effekten av tiltaket må følges opp, både i forhold til utvikling i tap, salg og lønnsomhet, for å påse at målene blir nådd. Nås ikke målene, må tiltakene justeres, eller nye tiltak utprøves.
Hva som er det beste alternativet i en gitt situasjon, er ofte individuelt. Felles er imidlertid at det må gjøres valg ut fra hva som gir lavest eller optimal risiko for tap for selskapet, som det klarer å håndtere, ut fra oppsatte mål og ønsket måloppnåelse.
Om selskapet ikke lykkes i å stoppe tapene, vil det kunne hindre helt eller delvis oppnåelse av de fire nevnte målsettingene.
Risikostyringsprosessen vil således kunne være et godt hjelpemiddel og grunnlag for at selskapet når sine målsettinger, det være seg både delmål og overordnede mål.
Skal imidlertid denne prosessen fungere optimalt er, i henhold til Coso, følgende åtte ledelseskomponenter viktige:
Det interne miljøet (IK)
Etableringen av målsettinger (RS)
Identifisering av hendelser (RS)
Risikovurdering (IK)
Risikohåndtering (RS)
Kontrollaktiviteter (IK)
Informasjon og kommunikasjon (IK)
Oppfølging (IK)
Fem av komponentene (som er nevnt tidligere) vil bidra til å ivareta selskapets behov for intern kontroll, mens tre av komponentene bidrar til risikostyringen. Imidlertid må alle komponentene bli praktisert på en hensiktsmessig og effektiv måte, for at de skal kunne bidra til selskapets måloppnåelse. Og alle komponentene er like viktige i ledelsen og styringen av selskapet, men enkelte komponenter er mer sentrale (omtales nedenfor) enn andre.
Sentrale komponenter
Det interne miljøet
Dette er å anse for den mest sentrale komponenten. Den utgjør kulturen i selskapet, og påvirker de ansattes holdning til risiko. Den danner grunnlaget for de øvrige komponentene, og er med på å gi orden og struktur.
Kontrollmiljøet, som en del av den interne kontrollen, omfatter styrings-, kontroll- og ledelsesfunksjoner, samt holdningene, bevisstheten og handlingene til dem som har overordnet ansvar for styring og kontroll. Videre omfattes ledelsen vedrørende enhetens interne kontroll og dens viktighet i enheten. Kontrollmiljøet setter tonen i en organisasjon, og påvirker de ansattes kontrollbevissthet, jf. Revisors Håndbok 2012, ISA 315/A69.
Ved vurdering av risikostyringen er det naturlig å ta utgangspunkt i kontrollmiljøet. Det er styrende for kvaliteten i en helhetlig risikostyring, og bestemmer i hvilken grad individer og grupper opptrer i tråd med sunne holdninger til risiko.
Den største påvirkningen når det gjelder holdninger til risiko, kommer fra ledelsen. På samme måte som en virksomhet blir hva ledelsen gjør den til, vil også holdninger til risiko (kontrollmiljøet) bli de ledelsen har, og utøver. Viktige elementer som ledelsen må ta stilling til er:
Filosofi for risikostyring
Selskapets risikoappetitt
Styrets involvering og engasjement i analyse og granskning av selskapet og dets virksomhet
Integritet og etiske verdier
Personalpolitikk og kompetanse
Organisasjonsstruktur og fullmakter
Om ledelsen ikke har en filosofi for risikostyring, uttrykt i oppfatninger og holdninger utøvd gjennom den daglige drift, vil sannsynligheten øke for at uønskede hendelser inntreffer, uten at ledelsen og ansatte oppdager og gjør noe med det.
Ut fra vårt eksempel 2 foran, vil særlig ledelsens holdning til risikoappetitt være avgjørende. Risikoappetitt kan i eksempelet uttrykkes ved hvor stor risiko for tap som aksepteres for å nå salgsmålene.
Oppfølging
Dette er etter mitt syn en annen meget sentral komponent. Den helhetlige risikostyringen må følges opp i forhold til å påse at alle de øvrige sju ledelseskomponentene er til stede og fungerer etter sin hensikt i hele og alle deler av selskapets virksomhet.
Selskaper kan være flinke til å implementere systemer for ivaretakelse av intern kontroll og risikostyring, men har ofte utfordringer i forhold til oppfølging. Det kan gi uheldige utslag i forhold til styring av enkeltområder, styring av deler av selskapets virksomhet, og/eller, i den totale risikostyringen av selskapet.
La oss vurdere ut fra illustrasjon av salgsrutinen (se eksempel 1) ved å kvantifisere mål for markedsposisjon og totale tap.
Ledelsens (enkle) strategiske målsettinger er å maksimere salget, men minimum være den 3. største leverandøren på markedet. Tap i kundeporteføljen skal maksimalt utgjøre 2,0?% av akkumulert salg.
Som illustrasjonen viser, er det tilsynelatende god intern kontroll i og gjennom aktivitetene som utføres i rutinen, noe som gir et godt grunnlag for en god risikostyring av salgsområdet.
For å sikre måloppnåelse, krever imidlertid rutinen og området varslings- og oppfølgingsaktiviteter som sier ifra når de kvantitative grensene er i ferd med å brytes. Slike aktiviteter kan være alt fra overordnede vurderinger av markeds- og salgsutvikling, til detaljerte gjennomganger av at salg gjennomføres som rutinen foreskriver, inkludert inkassofunksjonen.
Det som blir viktig, er at oppfølgingene gjennomføres løpende, av ledere på et høyere nivå enn de som er satt til å utføre funksjonene og aktivitetene i rutinen. Det er her utfordringen ligger. Det synes som om selskapene er tilfredse med å ha implementert gode rutiner, med innlagte kontroller. Så lenge rutinen internt kontrollmessig fungerer etter hensikten, kan måloppnåelse sikres innen pålitelig rapportering og overholdelse av lover og regler.
Men, det er selvfølgelig ingen automatikk i at en god rutine samtidig sikrer de øvrige målsettingene, som ønsket markedsposisjon og begrenset tap i kundeporteføljen.
Svak oppfølging vil således kunne medføre svikt i måloppnåelse innen strategi og målrettet og effektiv drift. På sikt vil det kunne gi alvorlige konsekvenser for selskapets eksistens.
Varslings- og oppfølgingsaktivitetene gjøres ofte på grunn av rapportering og frister, og ikke på grunn av risikostyringen. Oppfølgingen bør skje (som nevnt tidligere) som en del av de «daglige» gjøremålene, og således bli en del av den løpende risikostyringen og den interne kontrollen.
Erfaringer viser at hensiktsmessig og effektiv oppfølging er svært viktig for å lykkes med den helhetlige risikostyringen, som ivaretar alle selskapets målsettinger.
COSO har utgitt Veiledning til oppfølging av internkontroll av 2009 (oversatt til norsk i 2009 av Norges Interne Revisorers Forening). Her skriver COSO blant annet:
«COSO observerte at noen organisasjoner hadde hensiktsmessig oppfølging på enkelte områder, men at de i altfor liten grad utnyttet resultatene fra denne oppfølgingen til å underbygge sine konklusjoner om hensiktmessigheten i internkontrollen, spesielt konklusjoner om hensiktsmessigheten i internkontroll over finansiell rapportering. I stedet tilføyde de overflødige og ofte unødvendige prosedyrer for å evaluere kontroller som ledelsen, gjennom sine eksiterende oppfølgingsaktiviteter allerede hadde tiltrekkelig grunnlag for.
Andre organisasjoner utnyttet ikke fullt ut løpende oppfølgingsprosedyrer eller manglet fullstendig nødvendige oppfølgingsprosedyrer, noe som kan ha ført til at de gjennomførte mangelfulle årsslutt-evalueringer for å underbygge sine konklusjoner angående hensiktsmessigheten i internkontroll.»
COSO skriver at målsettingen med oppfølgingsveiledning er todelt:
Å hjelpe organisasjoner med å gjøre deres systemer for intern kontroll mer effektive og målrettede
Å gi en praktisk veiledning som illustrerer hvordan oppfølging kan inngå i en organisasjons intern kontrollprosesser.
Ansvar for risikostyring og intern kontroll
Illustrasjonen viser det hierarkiske ansvaret for selskapets risikostyring og interne kontroll.
Styret
Styret i selskapet er ansvarlig for selskapets forvaltning, … og plikter å påse at dets virksomhet, regnskap og formuesforvaltning er gjenstand for betryggende kontroll, jf. aksjelovens §?6–12.
Videre skal styret føre tilsyn med selskapets daglige ledelse, og selskapets virksomhet for øvrig, jf. aksjelovens §?6–13.
Styret må således påse at det etableres:
prosesser og rutiner for selskapets arbeid med strategi og forretningsplaner
en organisasjon med klare ansvars- og myndighetsområder
en hensiktsmessig rollefordeling mellom eiere, styret, daglig ledelse og ansatte
en velfungerende personal- og rekrutteringspolitikk, herunder et varslingssystem for overtredelser av definerte krav og retningslinjer for virksomhetsutøvelsen
prosesser og rutiner for gjennomføring av selskapets daglige drift og øvrige oppgaver
en systematisk gjennomgang for å påse at selskapets prosesser og rutiner fungerer som forutsatt, inkludert avviksrapportering og oppfølging
gode rapporteringsrutiner for oppfølging av selskapets økonomiske situasjon.
-
innenfor disse rammene bør styret synliggjøre:
sin ledelsesfilosofi
sin integritet og etiske verdier
sin risikoprofil og risikoappetitt
Et aktivt, uavhengig styre med riktig kompetanse, er et aktivum for et selskap. Et slikt styre som følger opp sine «påse-oppgaver» overfor den daglige ledelse, er synlig i organisasjonen og har god kontakt med selskapets revisor, gir signaler om et engasjement som kan være avgjørende for at et selskaps interne kontroll og risikostyring er velfungerende.
Et aktivt styre utøver både formell og reell forvaltningskontroll.
Daglig ledelse
Daglig leder sørger for den daglige ledelse av selskapets virksomhet, og at formuesforvaltningen er ordnet på en betryggende måte, jf. aksjelovens §?6–14.
Videre skal daglig leder løpende gi styret underretning om selskapets virksomhet, stilling og resultatutvikling, jf. aksjelovens §?6–15.
Daglig leder må også sørge for at det etableres:
et godt kontrollmiljø på alle nivåer i selskapet
en forståelse hos styret for organisasjonens utøvelse av risikostyring og intern kontroll
en god kommunikasjon med og rapportering til styret av avvik, tiltak og oppfølginger.
Ledelsen utøver, på lik linje med styret, både formell og reell forvaltningskontroll.
Holdningsskapende ledelse
Som nevnt over, vil styrets og ledelsens grunnleggende holdninger for ledelsesfilosofi, risikotaking og intern kontroll, være avgjørende for hele organisasjonens holdning til risiko og kontroll. Fremviser styret og ledelsen sunne og gode holdninger, vil den øvrige organisasjonen i det alt vesentlige følge deres eksempel.
La oss forutsette i vårt eksempel 2 at iverksatte tiltak for å redusere tap i kundeporteføljen ikke fungerte, slik at tapene ble større enn antatt. Hvis konstaterte tap rapporteres fullt ut, og avsetninger gjøres etter beste estimat, vil det medføre et betydelig lønnsomhets- og resultatavvik, samt redusert egenkapital. Det vil avstedkomme kraftig kritikk fra eierne overfor styret og ledelsen, og opptjente bonuser vil bli strøket. (Det kan selvfølgelig tenkes mange problemstillinger som dette kan avstedkomme, som svekket renommé og omdømme (eksternt og internt), nedjustert kredittrating, dårligere betingelser i bank og hos leverandør, med mer.)
I vårt eksempel erkjenner styret og ledelsen situasjonen, går gjennom mulige nye tiltak, iverksetter og følger opp. De er samtidig opptatt av at regler skal overholdes, og bidrar til at selskapet avlegger et regnskap i tråd med og innenfor det finansielle rammeverket selskapet rapporterer i henhold til.
En slik håndtering (ledelsesfilosofi) skaper positive holdninger til nytten av risikostyring og intern kontroll, og bidrar til en god kultur, og et sunt og godt kontrollmiljø.
Revisor
I henhold til revisorlovens §?5–1, 2., skal revisor se etter at den revisjonspliktige har ordnet formuesforvaltningen på en betryggende måte og med forsvarlig kontroll.
Revisor skal i sin planlegging av revisjon av årsregnskapet vurdere hvilke risikovurderingshandlinger som skal utføres (Revisors Håndbok 2012, ISA 300/9). Revisor må opparbeide seg en forståelse for selskapets virksomhet, og sette seg inn i dets rutiner og interne kontroll. Hensikten er å danne et grunnlag for å identifisere og anslå risikoer for vesentlig feilinformasjon på regnskaps- og påstandsnivå (Revisors Håndbok 2012, ISA 315/5–24).
Det er antatt at revisors ansvar i henhold til revisorlovens §?5–1, 2., er ivaretatt gjennom planleggingen av revisjonen og den kartlegging og vurdering revisor gjør av selskapets rutiner og interne kontroll.
Feil og mangler ved organiseringen av og kontrollen med formuesforvaltningen som kan medføre vesentlige feil i selskapets finansielle rapportering, skal revisor rapportere til selskapet, jf. revisorlovens §?5–2, 4. nr. 2.
For øvrig skal revisor vurdere om årsregnskapet er utarbeidet og fastsatt i samsvar med lov og forskrifter, og om den revisjonspliktiges ledelse har oppfylt sin plikt til å sørge for ordentligog oversiktlig registrering og dokumentasjon av regnskapsopplysninger i samsvar med lov og forskrifter, jf. revisorlovens §?5–1, 1. 1. pkt.
I henhold til revisorlovens §?5–1, 3., skal revisor gjennom revisjonen også bidra til å forebygge og avdekke misligheter og feil.
Gjennom sin revisjon utøver revisor regnskapsrevisjon, samt noe formell forvaltningskontroll.
Avslutning
Ethvert selskap utøver risikostyring, den kan være god eller dårlig. Kvaliteten avhenger av mange faktorer, blant annet selskapets forståelse for egen virksomhet, påvirkninger fra dets omgivelser, selskapets informasjons- og rapporteringssystemer, kontrollmiljø og kompetanse, som de vesentligste.
Mange funksjoner og kontroller skal utføres, mange valg og beslutninger skal tas, og det vil ikke kunne være en statisk operasjon. Risikostyring, enten det er på ett område i selskapet, eller det er for hele selskapets virksomhet, er en pågående prosess. Og den vil prinsipielt være lik for store og små selskaper, uansett bransje og næring, men omfanget må selvfølgelig være tilpasset.
Risikostyringen omfatter hele selskapets virksomhet, dens syn på risiko, og dens villighet og evne til å påta seg og håndtere risiko for å nå mål.
Et selskaps risikostyring blir ikke bedre enn det svakeste leddet. Her har styret og ledelsen et særskilt ansvar. Svikt ett sted kan medføre at flere delmål, men også hovedmål, ikke nås. I sin verste konsekvens kan selskapets fremtidige eksistens trues. For å unngå en slik situasjon, vil innføring og/eller vedlikehold av risikostyringsprosesser, kunne være avgjørende.
Litteraturliste
Cappelens Akademiske Forlag as, 1996
Intern kontroll – et integrert rammeverk, COSO-RAPPORTEN
Norges Interne Revisorers Forening, 2005
Helhetlig risikostyring – et integrert rammeverk, COSO
Norges Interne Revisorers Forening, 2009
Veiledning i oppfølging av internkontroll, COSO
Finanstilsynet, 2009
Veiledning til forskrift om risikostyring og internkontroll
Den norske Revisorforeningen, 2012
Revisors Håndbok 2012


