


Nye revisjonsstandarder for risikovurdering og -håndtering
Det er vedtatt tre nye revisjonsstandarder med virkning fra 2006, men tidligere implementering er tillatt. Artikkelen tar for seg innholdet i de nye standardene med vekt på hvordan de praktisk påvirker revisjonsprosessen. De nye standardene stiller enkelte nye krav til praktiserende revisorer og presiserer og tydeliggjør en rekke krav som finnes i eksisterende standarder.
1. Innledning
Følgende revisjonsstandarder har vært på høring høsten 2004 og forventes vedtatt av styret i Den norske Revisorforening (DnR) i nær fremtid:
RS 315 Forståelse av foretaket og dets omgivelser og vurdering av risikoene for vesentlig feilinformasjon
RS 330 Revisjonshandlinger for å håndtere anslåtte risikoer
RS 500 Revisjonsbevis
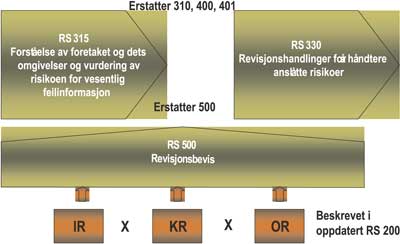
I det etterfølgende benyttes begrepet «risikostandardene» som en fellesbetegnelse for ovennevnte standarder. De to første standardene er nye og erstatter tidligere RS 310 Kunnskap om foretakets virksomhet, RS 400 Risikovurdering og intern kontroll og RS 401 Revisjon i IT-miljø. RS 500 Revisjonsbevis er en oppdatering av eksisterende revisjonsstandard.
Risikostandardene knytter standardverket tettere opp til gjennomføringen av revisjonsprosessen ved at RS 330 beskriver hvordan revisor går frem for å vurdere risikoer for vesentlig feilinformasjon og definere et anslag for risikonivåene - anslåtte risikoer. RS 330 gir veiledning med hensyn til hvordan revisor håndterer de anslåtte risikoene ved test av kontroller og substanskontroller og derigjennom reduserer den endelige revisjonsriskoen til et akseptabelt lavt nivå.
Forståelse av foretaket i henhold til RS 315 inkluderer forståelse av foretakets interne kontroll. Risikostandardene referer imidlertid i liten grad til modellen for fastsettelse av revisjonsrisiko slik den er beskrevet i RS 400. Revisjonsrisiko er ifølge denne modellen produktet av følgende risikoer:
Denne modellen er imidlertid beskrevet i RS 200 Formål og grunnleggende prinsipper for revisjon av regnskaper og ligger til grunn for risikostandardene. Det reelle innholdet i risikostandardene bygger da også på denne modellen.
De nye revisjonsstandardene og sammenhengen mellom dem kan illustreres som vist på neste side.
Iboende risiko |
Kontrollrisiko |
Oppdagelsesrisiko |
(risikoen for at det blir vesentlig feil i regnskapet før det tas hensyn til foretakets interne kontroll) |
(risikoen for at foretakets interne kontroll ikke forhindrer eller avdekker og korrigerer vesentlige feil) |
(risikoen for at revisor ikke avdekker vesentlig feilinformasjon ved sine substanskontroller) |
Den videre beskrivelsen av risikostandardene vil følge følgende inndeling:
-
Forståelse av foretaket og vurdering av risiko etter RS 315
Risikovurderingshandlinger
-
Forståelse av foretaket - hva må revisor forstå
Interne og eksterne forhold
Intern kontroll
-
Risikovurderingen
Nye begreper og konsepter
-
Handlinger for å håndtere risiko etter RS 330
Risikohåndtering på to nivåer
Test av kontroller
Substanskontroller
Vurdering og revurdering av risiko
Revisjonsbevis - RS 500
Dokumentasjons- og rapporteringskrav i de nye standardene
Oppsummering
Formålet med forståelsen av foretaket er ifølge RS 315 å gjøre revisor i stand til å vurdere risikoen for vesentlig feilinformasjon i regnskapet, enten det skyldes feil eller misligheter, og til å utforme og utføre videre revisjonshandlinger for å håndtere de identifiserte risikoene. Standarden beskriver hvilke handlinger revisor utfører for å opparbeide seg den nødvendige forståelsen - risikovurderingshandlinger - og hvilke områder revisor må forstå, herunder forhold knyttet til intern kontroll.
2.1. Typer av risikovurderingshandlinger
Standarden angir følgende typer av risikovurderingshandlinger:
Forespørsler til ledelsen og andre. Det ligger i denne formuleringen at revisor har plikt til å rette forespørsler til ledelsen som grunnlag for risikovurderingen. Revisor vil imidlertid i de fleste tilfeller også rette forespørsler til andre. Styre, intern revisjon, ansatte jurister, økonomipersonell, driftspersonell og eksterne nevnes i den forbindelse.
Analyser. Analyser av finansiell og ikke-finansiell informasjon benyttes av revisor i planleggingen av revisjonen for å identifisere uvanlige eller uventede sammenhenger. Disse sammenhengene må følges opp som en del av risikovurderingen.
Observasjon og inspeksjon. Det er her ikke revisjonsbevis for transaksjoner, saldoer etc. standarden retter seg mot. Observasjon og inspeksjon av strategi-, handlings- og driftsplaner og egne arbeidspapirer fra tidligere revisjoner gir revisor nyttig bakgrunnsinformasjon om foretaket. Denne bakgrunnsinformasjonen utgjør en del av grunnlaget for risikovurderingen.
Diskusjoner i revisjonsteamet. Standarden krever at revisjonsteamet diskuterer risikoen for vesentlig feilinformasjon. Det skal være en meningsutveksling mellom medlemmene av revisjonsteamet, det er ikke tilstrekkelig å distribuere notater, instrukser osv. Dette kravet må imidlertid ikke forstås slik at revisorer som driver alene, eller oppdrag med bare ett medlem av «teamet» ikke kan revidere i samsvar med standardene. Revisor må i slike tilfeller vurdere de samme forholdene som teamet skal diskutere. Eksempler på forhold og hendelser som kan tyde på at det er risiko for vesentlig feilinformasjon i regnskapet, er tatt inn i vedlegg 3 til RS 315.
Standarden fastslår at revisor utfører alle disse handlingene på ethvert revisjonsoppdrag. Det vil likevel være slik at ikke alle handlinger utføres på alle områder. Noen saker diskuteres med ledelsen og andre, noen forhold innhentes det informasjon fra via tidligere års arbeidspapirer, noen forhold identifiseres ved analyser osv. Diskusjonene i revisjonsteamet vil naturlig oppsummere de viktige forholdene identifisert ved de andre risikovurderingshandlingene.
2.2. Hva skal revisor forstå
Revisor må opparbeide seg forståelse på følgende områder:
Relevante bransjemessige, regulatoriske og andre eksterne forhold, herunder det gjeldende rammeverket for økonomisk rapportering. Revisor må opparbeide seg kunnskap om relevant lovgivning. Det kan dreie seg om lovgivning som regulerer den operative virksomheten og regler knyttet til regnskapsavleggelsen.
En nærmere forståelse av foretakets virksomhet. En slik forståelse vil bl.a. omfatte:
Eiere
Andre nærstående parter
Konsernstruktur
Transaksjonstyper
Planlagte investeringer
Valg og bruk av regnskapspolicy
Regnskapspolicy er et uttrykk for hvordan virksomheten konkret anvender de regnskapsprinsippene som er valgt. Regnskapspolicyen er ofte dokumentert i form av en regnskapsmanual for konsernet eller lignende. Revisor må vurdere om den valgte regnskapspolicyen er i samsvar med rammeverket for økonomisk rapportering virksomheten er underlagt.
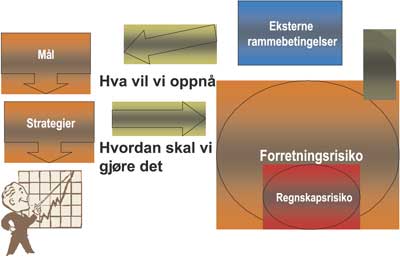
Mål, strategier og relatert forretningsrisiko som kan føre til vesentlig feilinformasjon i regnskapet. Målene gir uttrykk for hva foretaket ønsker å oppnå. Strategiene beskriver på hvilken måte foretaket skal nå målene - hvordan de skal nås. Forretningsrisikoen vil være risikoen for at disse målene ikke nås. Forretningsrisikoen kan representere en økt risiko for feil i regnskapet, men dette er ikke alltid tilfellet. En risiko for at foretaket ikke får godkjennelse for et produkt når det er påkrevet, kan utsette lanseringen av produktet uten at det nødvendigvis øker risikoen for feil i regnskapet. Hvis en identifisert forretningsrisiko er at foretaket ikke klarer å skaffe ny kapital, kan det føre til usikkerhet vedrørende fortsatt drift, risiko for overvurdering av eiendeler osv. Revisor må derfor vurdere hvilke av forretningsrisikoene som også påvirker regnskapet og ta hensyn til dette i forbindelse med risikovurderingen. Modellen nedenfor illustrerer disse sammenhengene:
Ledelsens måling og oppfølging av foretakets økonomiske resultater. Det er i denne forbindelse et poeng å identifisere hvorfor ledelsen velger nettopp disse måleparametrene for denne oppfølgingen. Det kan være eksterne aktører som fokuserer på forhold som gjør at ledelsen har valgt disse måltallene. Eksempler er analytikere som vektlegger forhold som påvirker aksjekursen, og banker og andre kreditorer som vurderer fortsatt finansiering av foretakets virksomhet. Det er viktig at revisor kjenner slike forhold, fordi de kan skape press på ledelsen for å presentere regnskaper som slår gunstig ut i forhold til de identifiserte måleparametrene.
Intern kontroll. Dette er nærmere beskrevet i neste punkt.
Ytterligere veiledning knyttet til forståelse av foretaket og dets omgivelser er gitt i vedlegg 1 til RS 315.
2.3 Revisors forståelse av foretakets interne kontroll
Revisor må forstå foretakets interne kontroll. Standarden deler intern kontroll i fem komponenter, de samme komponentene som COSO-modellen er basert på:
Kontrollmiljø
Risikovurdering
Informasjonssystem, herunder forretningsprosesser, som er relevant for finansiell rapportering
Kontrollaktiviteter
Overvåkning
Revisor må forstå alle de fem komponentene. Det er imidlertid ikke påkrevet at revisor kjenner alle detaljer på alle aktuelle områder. Dette er særlig aktuelt for kontrollaktivitetene. Revisor må forstå de forskjellige typer av kontrollaktiviteter foretaket har innført, men det er ikke krav om at revisor forstår kontrollaktiviteter i detalj for alle aktuelle regnskapspåstander, jf. punkt 2.3.6.
Forståelse av intern kontroll betyr at revisor må vurdere om utformingen av den interne kontrollen er hensiktsmessig og fastslå hvorvidt den er implementert. Når revisor skal fastslå om kontroller er implementert, gjennomføres ofte en vugge-til-grav-test (walk-through).
I mange foretak, spesielt for mindre virksomheter, er mange av de ovennevnte komponentene i liten grad dokumentert. Standarden angir at revisor må gjøre mer enn å rette forespørsler for å fastslå om kontroller er implementert. Det betyr at revisor i disse tilfellene må få dette fastslått ved observasjon.
2.3.1 Intern kontroll som er relevant for revisjonen
Intern kontroll, slik den beskrives bl.a. i COSO, har et vidt formål. Revisjonen retter seg mot vesentlig feilinformasjon i regnskapet. Derfor vil ikke alle iverksatte kontrolltiltak være relevante for revisjonen. Det kan imidlertid være kontrolltiltak som i utgangspunktet ikke er utformet for å sikre pålitelig regnskapsrapportering, men som likevel bidrar til å sikre kvaliteten på regnskapet. Kontroller med rent operative formål kan også i noen tilfeller benyttes som grunnlag for substanskontroller, spesielt analytiske kontrollhandlinger.
2.3.2 IT-påvirkning på den interne kontrollen
De aller fleste foretak benytter IT for registrering og prosessering av transaksjoner og andre regnskapsmessige disposisjoner. Det vil normalt bety at kontrollene i større eller mindre grad er automatiserte. Kontroller kan i denne sammenhengen deles i fire grupper:
Manuelle kontroller - attestasjoner, avstemminger mot uavhengige kilder osv.
Programmerte kontroller - kontrollhandlinger som utføres av systemene, enten det er tale om en kontrollrettet handling som en gyldighetskontroll av inndata, eller en automatisert prosess som automatisk prising og utregning av en faktura
IT-avhengige kontroller - kontroller som utføres manuelt, men som er fullt ut avhengig av kvaliteten på informasjonen fra systemene, eksempelvis oppfølging av rapporterte åpne ordrer, gjennomgåelse av avviksrapporter osv.
Generelle IT-kontroller - kontroller som skal sikre fungerende systemer og dataintegritet, for eksempel kontroller knyttet til systemutvikling og -vedlikehold, tilgangskontroller osv.
De tre første kontrollkategoriene kalles ofte applikasjonskontroller.
2.3.3 Kontrollmiljøet
Kontrollmiljøet er et uttrykk for kultur og holdninger i organisasjonen. Kontrollmiljøet påvirkes i stor grad av bevissthet og holdninger hos styret og ledelsen. Revisor må forstå kontrollmiljøet og vurderer i den forbindelse følgende elementer:
Kommunikasjon og etterlevelse av etiske verdier
Krav til kompetanse
Styrets aktivitet og uavhengighet
Ledelsens filosofi og lederstil
Organisasjonsstruktur
Delegering av myndighet
Personalpolitikk
Et godt kontrollmiljø er i seg selv ikke tilstrekkelig til at revisor kan redusere risikoen basert på at den interne kontrollen fungerer. Revisor må se denne vurderingen i sammenheng med vurderingen av de andre komponentene av den interne kontrollen.
2.3.4 Risikovurdering
Revisor må forstå foretakets prosess for å identifisere risiko og håndtere de identifiserte risikoene. Denne prosessen vil ofte ikke være dokumentert, spesielt ikke i mindre virksomheter. Dette påvirker imidlertid ikke revisors plikter på dette området. Et viktig forhold her er at det er foretakets egen prosess som skal vurderes. Det er ikke revisors vurdering av risiko for feil i regnskapet denne komponenten av intern kontroll dreier seg om.
2.3.5 Informasjonssystemet
Standarden krever at revisor forstår de delene av informasjonssystemet, herunder forretningsprosessene, som er relevante for den økonomiske rapporteringen. Revisor må i den forbindelse forstå:
Transaksjonstyper
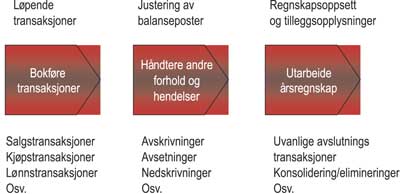
IT-baserte og manuelle prosedyrer som gjennomføres i forbindelse med initiering, registrering, prosessering og rapportering av disse transaksjonene i regnskapet. Med rapportering tenkes det i denne forbindelse på postering i hovedboken. Utarbeidelsen av årsregnskapet dekkes av regnskapsavslutningsprosessen.
Aktuelle journaler, dokumentasjon, kontoer osv., manuelle eller elektroniske
Håndtering av forhold og hendelser som ikke er transaksjoner (en transaksjon forutsetter at det overføres risiko mellom to parter), for eksempel avskrivninger, nedskrivninger, avsetninger osv.
Regnskapsavslutningsprosessen
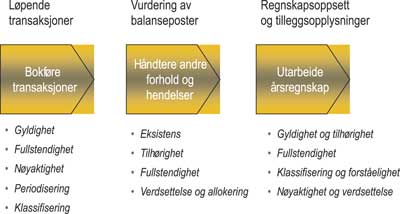
Standarden bygger på at regnskapsrapporteringen kan beskrives som en tretrinnsprosess. Først bokføres transaksjonene, dernest må saldoer justeres i den grad det er nødvendig før det utarbeides et regnskap med aktuell tilleggsinformasjon. Dette kan illustreres i følgende figur:
2.3.6 Kontrollaktiviteter
Som nevnt har ikke revisor plikt til å forstå kontrollaktivitetene på alle aktuelle områder. Denne forståelsen må være på et nivå som gjør revisor i stand til å vurdere risikoen for at det blir vesentlig feilinformasjon i regnskapet, og til å utforme og utføre revisjonshandlinger for å håndtere den anslåtte risikoen. I de tilfellene revisor finner det mest formålstjenlig å basere revisjonen utelukkende på bruk av substanskontroller for å revidere i forhold til enkelte regnskapspåstander, er det ikke krav om at revisor må forstå kontrollaktiviteter på detaljnivå for disse påstandene. For noen risikotyper vil det imidlertid være et ubetinget krav om at også kontrollaktiviteter på regnskapspåstandsnivå identifiseres og vurderes. Dette er nærmere omtalt i punkt 2.4.
I den grad revisor identifiserer programmerte eller IT-avhengige applikasjonskontroller, må det også foretas en kartlegging og vurdering av de generelle IT-kontrollene. Dette betyr kartlegging og vurdering av:
Driftsprosesser
Anskaffelse og vedlikehold av applikasjons- og systemprogramvare
Tilgangskontroller
2.3.7 Overvåkning
Revisor må også forstå hvordan foretaket overvåker den interne kontrollen. I denne sammenhengen er det altså overvåkning av intern kontroll, ikke av foretaket generelt eller den økonomiske rapporteringen, det er tale om. Intern revisjon er det vanligste eksemplet på et overvåkningstiltak. Intern revisjon er lite vanlig i det store flertallet av norske foretak. Et annet eksempel på overvåkning av den interne kontrollen er hvordan foretaket følger opp kontrollmessige forhold vedrørende identifiserte feil i regnskapsføringen. Når en kunde tar kontakt fordi det har oppstått en feil i faktureringen, må feilen selvfølgelig rettes. Det er imidlertid også viktig å finne årsaken til at feilen oppstod og vurdere behovet for endringer i kontrollene som et resultat av dette.
Standarden benytter begrepet «kontroller» om et hvilket som helst kontrolltiltak som faller inn under en av disse komponentene. Kontrollaktiviteter har dermed en snevrere betydning enn kontroller. Ytterligere veiledning knyttet til komponentene av intern kontroll er tatt inn i vedlegg 2 til RS 315.
2.4 Revisors risikovurdering
Revisor må vurdere risiko for vesentlig feilinformasjon som følge av feil eller misligheter, på to nivåer.
Risikoen må vurderes på regnskapsnivå der risikoen gjelder flere transaksjonstyper, kontosaldoer eller tilleggsopplysninger, og ikke kan knyttes til ett område spesifikt. Risiko for misligheter ved manipulert regnskapsrapportering eller generell feilrisiko som følge av manglende kompetanse i foretaket er eksempler på risikoer på regnskapsnivå.
I tillegg må revisor vurdere risikoen på regnskapspåstandsnivå for transaksjonstyper, kontosaldoer og tilleggsopplysninger. Følgende prinsipper gjelder for denne vurderingen:
Risiko identifiseres gjennom hele prosessen rettet mot å forstå virksomheten og omgivelsene, herunder relevante kontroller
Risikoen relateres til «hva kan gå galt» på regnskapspåstandsnivå, dvs. hvorvidt dette påvirker fullstendigheten av salgstransaksjoner, verdsettelsen av varelageret osv.
Det vurderes om risikoen kan føre til vesentlige feil i regnskapet; hvis svaret her er negativt, er risikoen neppe av betydning for revisjonen
Sannsynligheten for at det oppstår vesentlige feil i regnskapet, vurderes og uttrykkes som en «anslått risiko»
Det vil være minimum én risiko for hver aktuell regnskapspåstand. Hvis risikovurderingen konkluderer med at så ikke er tilfellet, dvs. det er ingen risiko knyttet til en regnskapspåstand for en transaksjonsklasse, kontosaldo eller tilleggsopplysning, er ikke påstanden relevant for det aktuelle revisjonsoppdraget.
2.4.1 «Særskilte risikoer» som krever spesiell revisjonsmessig oppmerksomhet
RS 315 angir at revisor må identifisere hvilke av de identifiserte risikoene som er «særskilte risikoer» som krever spesiell revisjonsmessig oppmerksomhet. Det er i utgangspunktet forventet at det foreligger slike risikoer på alle oppdrag. Vurderinger som gjøres i denne forbindelse er bl.a.:
Hvorvidt risikoen er en risiko for misligheter; mislighetsrisiko er alltid en særskilt risiko
Hvorvidt risikoen er knyttet til nylig, vesentlig utvikling av økonomisk, regnskapsmessig eller annen type og derfor krever spesiell oppmerksomhet
Transaksjonenes kompleksitet
Hvorvidt risikoen innebærer vesentlige transaksjoner med nærstående parter
Graden av subjektivitet ved målingen av den økonomiske informasjonen knyttet til risikoen, særlig den som innebærer en stor grad av målingsusikkerhet
Hvorvidt risikoen knytter seg til vesentlige transaksjoner ut over foretakets normale forretningsvirksomhet eller som på andre måter synes å være uvanlige
Når en risiko er klassifisert som en særskilt risiko, er revisor pålagt å identifisere og vurdere hvilke kontroller, herunder kontrollaktiviteter, som er iverksatt for å forhindre eller avdekke og korrigere feil som følge av risikoen, og å kontrollere at disse kontrollene er implementert. Hvis det ikke finnes relevante kontroller på området, dokumenterer revisor det. Det er ikke plikt til å teste kontrollene, jf. drøftelsen av test av kontroller nedenfor.
2.4.2 Risikoer som ikke kan revideres utelukkende ved bruk av substanskontroller
Revisor må på samme måte vurdere om det er identifiserte risikoer som ikke kan revideres utelukkende ved substanskontroller. Det tenkes her på områder der det ikke bare kreves faste, kontrollerbare rutiner som sikrer reviderbarhet, men også etterprøvbare kontrollaktiviteter som sikrer korrekt transaksjonsbehandling. Telekommunikasjon og internettbasert tjenesteyting er eksempler. Også her må revisor identifisere og vurdere kontrollaktiviteter og kontrollere at de er implementert. Disse kontrollene må også testes, jf. drøftelsen av test av kontroller nedenfor.
3.1 Risikohåndtering på to nivåer
Revisor skal redusere risikoen for vesentlig feilinformasjon i regnskapet til et akseptabelt lavt nivå. Revisjonshandlinger revisor utformer og utfører for å håndtere anslått risiko benevnes «videre revisjonshandlinger» i standardene. Som det er beskrevet over, må revisor vurdere risiko på regnskapsnivå og på regnskapspåstandsnivå for transaksjonsklasser, kontosaldoer og tilleggsopplysninger. På samme måte må også den anslåtte risikoen håndteres på disse to nivåene. Når revisor har vurdert at det foreligger risiko på regnskapsnivå, håndteres dette ved bruk av overordnede tiltak som:
Presisering overfor revisjonsteamet av viktigheten av profesjonelt skeptisk holdning
Bruk av mer erfarne medarbeidere eller eksperter
Tettere oppfølging av medarbeidere
Generell endring av type, tidspunkt eller omfang av revisjonshandlinger, for eksempel utførelse av flere revisjonshandlinger ved årsslutt
For risikoer på regnskapspåstandsnivå fastsetter revisor type, tidspunkt og omfang for henholdsvis test av kontroller og substanskontroller. I den utstrekning revisor utfører revisjonshandlinger som bygger på en forutsetning om at informasjon fra foretakets informasjonssystem er korrekt, må det innhentes revisjonsbevis for å få bekreftet denne forutsetningen. Det kan gjøres ved å teste generelle IT-kontroller eller ved direkte verifikasjon av innholdet i rapportene. Problemstillingen er identisk med det som er beskrevet i forbindelse med IT-avhengige kontroller ovenfor.
3.2 Test av kontroller
I gjeldende RS 400 benyttes begrepet «systemtester». I forbindelse med innføringen av nye standarder er det besluttet å endre begrepet til «test av kontroller». Ved siden av å være en mer presis oversettelse av begrepet i den internasjonale standarden, er det mer dekkende for hva som faktisk ligger i begrepet. Formålet med test av kontroller er å konkludere på hvorvidt identifiserte kontroller, som regel kontrollaktiviteter, har fungert effektivt i perioden som er underlagt revisjon. Det er altså ikke tale om å teste riktig behandling av aktuelle transaksjoner, men å innhente bevis for at kontrollaktivitetene er utført som forutsatt og har forhindret eller avdekket og korrigert feil i den grad feil har oppstått.
Standarden angir følgende i forbindelse med test av kontroller:
Test av kontroller må alltid utføres når risikovurderingen på regnskapspåstandsnivå er basert på en forventning om at den interne kontrollen fungerer effektivt. Hvis det ikke gjennomføres test av kontroller, kan vurderingen av intern kontroll ikke tillegges vekt i forbindelse med risikovurderingen.
Test av kontroller må alltid utføres for relevante kontroller knyttet til risikoer hvor det ikke er praktisk mulig å revidere utelukkende ved substanskontroller, jf. punkt 2.4.2.
Forespørsler utføres alltid som en del av - i kombinasjon med andre revisjonshandlinger - test av kontroller, men det er ikke tilstrekkelig å teste kontrollene utelukkende ved bruk av forespørsler. Andre metoder for innhenting av revisjonsbevis må benyttes.
Det må tas hensyn til avhengigheten mellom applikasjonskontroller/IT-avhengige kontroller og generelle IT-kontroller. Hvis revisor tester applikasjonskontroller eller IT-avhengige kontroller, må som hovedregel også de generelle IT-kontrollene testes.
Test av kontroller utføres ofte før årsslutt, og revisor må i slike tilfeller innhente revisjonsbevis for at kontrollene har fungert etter hensikten også for den gjenværende perioden. Standarden åpner også for at revisor bygger på test av kontroller utført i tidligere perioder, ofte benevnt rotasjon av test av kontroller. Følgende forutsetninger må i tilfelle være oppfylt:
Det er innhentet revisjonsbevis for at de spesifikke kontrollene dette gjelder, ikke har endret seg.
Kontroller som har endret seg, må testes for den aktuelle perioden.
De aktuelle kontrollene må testes minst hvert tredje år.
Noen av de aktuelle kontrollene må testes det enkelte år.
Kontroller som retter seg mot «særskilte risikoer» og som revisor bygger på, må testes hvert år.
For særskilte risikoer er det som nevnt ingen plikt til å teste tilknyttede kontroller. Hvis revisor velger å bygge på og teste disse kontrollene, er det imidlertid ikke anledning til å rotere disse testene.
3.3 Substanskontroller
Revisor kan aldri fullt ut basere seg på test av kontroller. Det må alltid utføres substanskontroller knyttet til transaksjonsklasser, kontosaldoer og tilleggsopplysninger. Når risikoen øker, endres type, tidspunkt og/eller omfang for substanskontrollene. Det utføres handlinger som gir høyere bevisverdi, handlingene utføres nærmere årsslutt og omfanget av revisjonshandlinger økes.
Substanskontroller kan være analytiske revisjonshandlinger eller test av detaljer, transaksjoner eller saldoer. Hvorvidt analytiske kontrollhandlinger alene er tilstrekkelig, avhenger av den anslåtte risikoen og presisjonsnivået for analysene. I forbindelse med særskilte risikoer krever standarden at det alltid gjennomføres test av detaljer når det ikke er utført test av kontroller for disse risikoene. Analytiske kontrollhandlinger vil ikke alene være tilstrekkelig i disse situasjonene.
Revisor må alltid utføre substanskontroller rettet mot regnskapsavslutningsprosessen. Disse revisjonshandlingene må inkludere kontroll av årsregnskapet mot underliggende bokføring og kontroll av vesentlige avslutningsposteringer. I de fleste tilfeller vil også andre substanskontroller knyttet til regnskapsavslutningen være aktuelle.
Også substanskontroller kan i noen grad utføres før årsslutt, og det er også her nødvendig med revisjonshandlinger som dekker den resterende perioden. I motsetning til test av kontroller er det imidlertid ikke anledning til å rotere substanskontroller over flere perioder.
3.4 Konklusjoner og eventuell revurdering av risiko
Når revisor har gjennomført de planlagte revisjonshandlingene for å håndtere anslått risiko, må det vurderes om det er innhentet tilstrekkelig revisjonsbevis. Hvis revisor kommer til at det ikke er innhentet tilstrekkelig revisjonsbevis, må det enten utføres ytterligere revisjonshandlinger eller tas relevant forbehold i revisjonsberetningen. Risikovurdering i revisjon er langt på vei en kontinuerlig prosess. Hvis resultatene av revisjonshandlingene ikke er som forventet, for eksempel ved at revisor finner feil av betydning på områder der risikoen var vurdert som lav, kan det være behov for å revurdere risikoen og utforme og utføre ytterligere revisjonshandlinger.
Revisjonsbevis er definert som all informasjon revisor benytter som grunnlag for å trekke konklusjonene som revisjonsberetningen er basert på. Bevis må i denne sammenhengen ikke forveksles med dokumentasjon. Revisjonsbevis er selve informasjonen. Revisor har i tillegg plikt til å dokumentere hvilken informasjon, dvs. hvilke revisjonsbevis, som er innhentet, hvordan de er innhentet osv. Før revisor avgir sin beretning, må det være innhentet tilstrekkelig og hensiktsmessig revisjonsbevis til å trekke rimelige konklusjoner som revisjonsberetningen kan baseres på. I dette ligger både et krav til bevisets kvalitet og kvantitet. Det kreves normalt mindre omfang av bevis når kvaliteten på beviset er høy, men manglende kvalitet kan aldri fullt ut kompenseres av økt omfang.
Kvaliteten på revisjonsbevis er vanskelig å måle, men generelt kan det sies at den øker når:
Bevis er innhentet fra uavhengige kilder utenfor virksomheten
Intern kontroll vedrørende internt generert revisjonsbevis er vurdert å være effektiv
Bevis er innhentet direkte av revisor ved observasjon, ikke indirekte ved forespørsel
Bevis er dokumentert (papirbasert eller elektronisk), ikke innhentet ved muntlige utsagn
Bevis baseres på originaldokumenter, ikke kopier
4.1 Regnskapspåstander
Standarden krever at revisor bruker regnskapspåstander for transaksjonstyper, saldoer og presentasjon i tilstrekkelig detalj som basis for risikovurdering og utforming og utførelse av revisjonshandlinger. Som nevnt i forbindelse med RS 315, må risiko vurderes på regnskapspåstandsnivå.
Påstander om transaksjonsklasser og hendelser i den perioden som revideres:
Gyldighet - transaksjoner og hendelser som er registrert, har forekommet og vedrører foretaket.
Fullstendighet - alle transaksjoner og hendelser som skal registreres, er registrert.
Nøyaktighet - beløp og andre opplysninger knyttet til registrerte transaksjoner og hendelser er registrert på en formålstjenlig måte.
Periodisering - transaksjoner og hendelser er registrert i riktig regnskapsperiode.
Klassifisering - transaksjoner og hendelser er registrert på riktig konto.
Påstander om kontosaldoer ved regnskapsperiodens slutt:
Eksistens - eiendeler, gjeld og egenkapital eksisterer.
Tilhørighet - foretaket innehar eller kontrollerer rettighetene til eiendeler, og gjeld er foretakets forpliktelser.
Fullstendighet - alle eiendeler, gjeld og all egenkapital som skal registreres, er registrert.
Verdsettelse og allokering - eiendeler, gjeld og egenkapital er inkludert i årsregnskapet med korrekte beløp, og eventuelle påfølgende verdsettelses- eller fordelingsjusteringer er registrert på en formålstjenlig måte.
Påstander om presentasjon og innhold:
Gyldighet og tilhørighet - hendelser, transaksjoner og andre forhold som det er redegjort for, har forekommet og vedrører foretaket.
Fullstendighet - alle opplysninger som skal inkluderes i årsregnskapet, er inkludert.
Klassifisering og forståelighet - økonomisk informasjon er presentert og beskrevet på en formålstjenlig måte, og opplysninger er klart uttrykt.
Nøyaktighet og verdsettelse - økonomisk og annen informasjon er rettvisende presentert og med korrekte beløp.
Et sentralt poeng er at også påstandene er basert på tanken om en tretrinnsprosess. Periodisering er eksempelvis knyttet til transaksjonsklassene og ikke til kontosaldoer. Det betyr ikke at periodisering ikke er relevant for balansen, men er periodiseringen håndtert i forbindelse med transaksjonene, er det ikke nødvendig å vurdere det igjen for balansepostene. Det er tilleggsvurderinger knyttet til kontosaldoer og tilleggsopplysninger som dekkes av påstandene for disse områdene. Salgstransaksjoner vil for eksempel utgjøre saldo for kundefordringer ved periodeslutt. I tillegg til forhold som dekkes av påstandene knyttet til salgstransaksjonene, vil eksempelvis verdsettelsen av kundefordringen i balansen og gyldigheten og forståeligheten av noteopplysninger om verdsettelsen av kundefordringer måtte vurderes. Dette kan illustreres slik:
4.2 Revisjonshandlinger for å innhente revisjonsbevis
Revisjonshandlingene deles som nevnt i risikovurderingshandlinger for å komme frem til en anslått risiko, test av kontroller for å få bekreftet at aktuelle kontroller har fungert effektivt i perioden og derigjennom bekreftet grunnlaget for den anslåtte risikoen og substanskontroller for å håndtere gjenværende risiko. Standarden beskriver for øvrig følgende typer av revisjonshandlinger:
Inspeksjon av journaler og dokumenter
Inspeksjon av fysiske eiendeler
Observasjon
Forespørsel
Bekreftelse
Etterregning
Gjentakelse av aktiviteter
Analytiske revisjonshandlinger
5. Dokumentasjons- og rapporteringskrav i risikostandardene
5.1 Dokumentasjonskrav
Risikostandardene angir relativt detaljerte dokumentasjonskrav. Følgende kreves dokumentert:
-
Teamets diskusjoner om risikoen for misligheter og feil, herunder:
Når og hvordan diskusjonene fant sted
Hvem som deltok
Konklusjoner
Forståelsen av virksomheten, omgivelsene og komponentene av den interne kontrollen
Identifisert og anslått risiko på regnskapsnivå og regnskapspåstandsnivå
Identifiserte «særskilte risikoer» og risikoer som ikke kan håndteres utelukkende ved substanskontroller og evaluerte kontroller relatert til disse risikoene
Dokumentasjon av hvordan risikoen på regnskapsnivå er håndtert
-
Dokumentasjon av håndtering av risiko på regnskapspåstandsnivå skal inkludere:
Type, tidspunkt og omfang av revisjonshandlinger
Linken mellom disse revisjonshandlingene og risikovurderingene på regnskapspåstandsnivå
Resultatene av gjennomførte revisjonshandlinger
Hvis aktuelt, resultatet av systemkontroller i tidligere perioder
5.2 Krav til rapportering til styret og ledelsen
Det følger av RS 315 at vesentlige svakheter i utforming eller implementering av intern kontroll skal rapporteres så snart det er praktisk mulig og til det rette ansvarsnivået i foretaket. Vurderingene og forholdet til hva som er vesentlig, er basert på de samme kriterier som har vært og er vanlig i forbindelse med revisjon. Både revisorloven § 5-2 og RS 260 er relevante i den forbindelse. Vesentlige svakheter i den interne kontrollen identifiseres ikke bare når revisor vurderer utformingen eller kontrollerer implementeringen. Avvik som avdekkes ved test av kontroller, og feil som avdekkes ved substanskontroller, kan også skyldes vesentlige mangler i foretakets interne kontroll. Kravet til å rapportere på dette området må derfor også vurderes når manglene identifiseres på et senere tidspunkt i revisjonsprosessen.
6. Oppsummering - hva er de viktigste nyhetene
Det er ikke umiddelbart lett å identifisere hva som faktisk er nytt i disse standardene. Generelt er omfanget betydelig utvidet. Det er tatt inn svært mye veiledende tekst, og standardene får med det et visst «lærebokpreg». Noen av de faktiske nyhetene kan oppsummeres som følger:
-
Utvidede og spesifiserte krav til forståelse av virksomheten, bl.a.:
Eksplitt krav om forståelse av mål, strategier og forretningsrisiko og hvordan økonomiske resultater følges opp
Krav til å kontrollere at vurdert intern kontroll er implementert
-
Utvidede krav til risikovurdering
Krav til å relatere identifiserte risikoer til «hva kan gå galt» på regnskapspåstandsnivå
Revisor kan ikke forutsette høy kontrollrisiko og dermed utelate vurdering av kontrollaktiviteter for «særskilte risikoer» og risikoer som det ikke er praktisk mulig å revidere utelukkende ved substanskontroller
Presisering av forutsetninger for «rotasjon» av test av kontroller
Eksplisitt uttrykt krav om link mellom risikovurdering og revisjonshandlinger
Utvidede og mer spesifiserte dokumentasjonskrav
Omdefinerte regnskapspåstander
Det er grunn til å tro at denne typen omfattende standarder med flere detaljer og mer spesifikke krav vil bli det normale i overskuelig fremtid.


